Die Datenschutz-Folgenabschätzung ist eine strukturierte Risikoprüfung nach Art. 35 DSGVO. Sie ist erforderlich, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für betroffene Personen birgt. Wir prüfen die Pflicht und erstellen die DSFA – als externer DSB.
Eine DSFA ist Pflicht, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für Betroffene erzeugt.
Sie muss vor dem Start der Verarbeitung abgeschlossen sein.
Die Aufsichtsbehörden haben eine Liste mit Verarbeitungen veröffentlicht, für die immer eine DSFA nötig ist. Diese Liste ist nicht abschließend.
Verantwortlich ist der Verantwortliche im Sinne der DSGVO, in der Praxis also das Unternehmen. Der Datenschutzbeauftragte berät.
Bleibt nach allen Maßnahmen ein hohes Risiko, muss vor dem Start die Aufsichtsbehörde konsultiert werden.
Nicht KI als solche löst eine DSFA aus. Entscheidend sind Art, Umfang, Zweck und Risiken der konkreten Datenverarbeitung.
Was ist eine Datenschutz-Folgenabschätzung?
Die Datenschutz-Folgenabschätzung, oft auch Datenschutzfolgenabschätzung geschrieben, ist ein Instrument der DSGVO zur vorausschauenden Risikobewertung. Sie verlagert den Datenschutz an den Anfang eines Projekts. Statt Probleme nach dem Start zu beheben, prüfen Sie vorher, was schiefgehen kann und wie Sie gegensteuern.
Im Mittelpunkt stehen dabei nicht die Risiken für Ihr Unternehmen. Es geht um die Rechte und Freiheiten der Menschen, deren Daten Sie verarbeiten. Das sind Beschäftigte, Kunden, Bewerber oder Patienten.
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Die technischen und organisatorischen Maßnahmen legen fest, wie Sie Daten schützen.
Die DSFA bewertet einzelne Verarbeitungen mit hohem Risiko in der Tiefe.
Von der Risikoprüfung zur Konsultation: der Gesamtprozess
Die DSFA ist ein Baustein in einem gestuften Prozess. Jede Stufe beantwortet eine eigene Frage:
Stufe
Leitfrage
Ergebnis
1. Risikoprüfung
Welche Risiken bringt die Verarbeitung für Betroffene mit sich? Diese Prüfung gilt für jede Verarbeitung.
Passende Schutzmaßnahmen
2. Schwellwertanalyse
Ist das Risiko voraussichtlich hoch?
Dokumentierte Entscheidung für oder gegen eine DSFA
3. DSFA
Wie hoch ist das Risiko genau, und wie lässt es sich senken?
Bewertung, Maßnahmen, Restrisiko
4. Konsultation nach Art. 36 DSGVO
Bleibt trotz aller Maßnahmen ein hohes Risiko?
Beteiligung der Aufsichtsbehörde vor dem Start
Wann ist eine DSFA Pflicht?
Nach Art. 35 Abs. 1 DSGVO ist eine DSFA immer dann erforderlich, wenn eine Verarbeitung aufgrund ihrer Art, ihres Umfangs, ihrer Umstände und ihrer Zwecke voraussichtlich ein hohes Risiko zur Folge hat. Das gilt besonders beim Einsatz neuer Technologien.
Die drei Regelbeispiele der DSGVO
Art. 35 Abs. 3 DSGVO nennt drei Fälle, in denen eine DSFA immer nötig ist:
Personen werden systematisch und umfassend automatisiert bewertet, und daraus folgen Entscheidungen mit rechtlicher oder ähnlich erheblicher Wirkung. Ein Beispiel ist Profiling zur Kreditvergabe.
Sie verarbeiten in großem Umfang besonders geschützte Daten. Dazu zählen Gesundheitsdaten, biometrische Daten oder Daten über strafrechtliche Verurteilungen.
Die deutschen Aufsichtsbehörden haben in der Datenschutzkonferenz eine Liste mit 17 Verarbeitungen beschlossen, für die Unternehmen immer eine DSFA durchführen müssen. Für den Mittelstand sind vor allem diese Einträge relevant:
Umfangreiche Auswertung des Verhaltens von Beschäftigten mit möglichen Folgen für sie: Ortung von Außendienst und Fahrern, Systeme zur Verhinderung von Datenabfluss mit Mitarbeiterprofilen
Umfangreiche Verarbeitung von Standortdaten: Carsharing, Flottenmanagement, Auswertung von Kundenlaufwegen im Geschäft
Einsatz von KI zur Interaktion mit Betroffenen oder zur Bewertung persönlicher Aspekte: KI-Chatbot in der Kundenberatung
Automatisierte Auswertung von Video- oder Tonaufnahmen zur Bewertung der Persönlichkeit: Stimmungsanalyse von Anrufern im Callcenter
Umfassende Profile über Kaufverhalten: Kundenkarte mit Treuepunkten und Profilbildung
Biometrische Daten zur Identifizierung, wenn ein weiteres Kriterium hinzukommt: Fingerabdruck zur Zutrittskontrolle
Umfangreiche Daten, die einem Berufsgeheimnis unterliegen: Große Kanzleien, Träger großer sozialer Einrichtungen
Die vollständige Liste finden Sie bei der Datenschutzkonferenz: DSFA-Muss-Liste für den nicht-öffentlichen Bereich. Wichtig: Die Liste ist nicht abschließend. Steht Ihre Verarbeitung nicht darauf, kann trotzdem eine DSFA nötig sein.
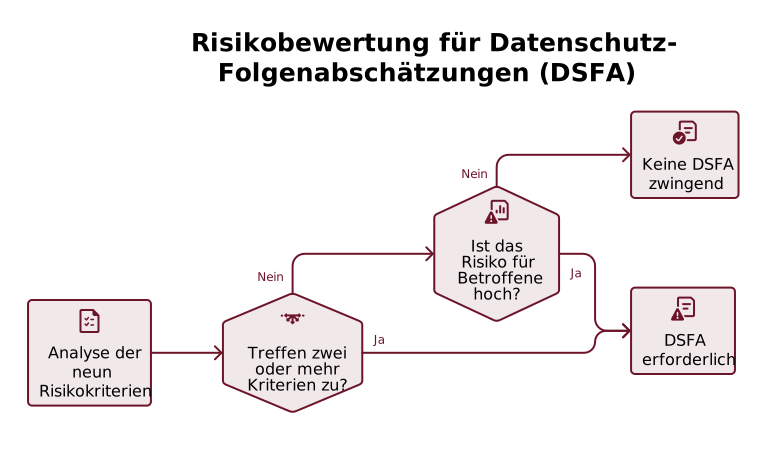
Die Faustregel: ab zwei Kriterien meist DSFA
Die europäischen Aufsichtsbehörden arbeiten mit neun Kriterien für ein hohes Risiko:
Bewerten oder Einstufen von Personen
Automatisierte Entscheidungen mit rechtlicher Wirkung
Systematische Überwachung
Vertrauliche oder höchstpersönliche Daten
Verarbeitung in großem Umfang
Abgleich oder Zusammenführung von Datensätzen
Daten schutzbedürftiger Personen wie Beschäftigte oder Kinder
Innovative Nutzung neuer Technologien
Verarbeitungen, die Betroffene an der Ausübung eines Rechts oder am Zugang zu einer Leistung hindern
Als Faustregel gilt: Treffen zwei oder mehr Kriterien zu, liegt häufig ein hohes Risiko vor, und eine DSFA ist in der Regel erforderlich. Die Faustregel ersetzt aber nicht die Bewertung im Einzelfall. Auch ein einzelnes Kriterium kann eine DSFA auslösen, wenn das Risiko für die Betroffenen hoch ist. Umgekehrt führen zwei zutreffende Kriterien nicht automatisch zu einem hohen Risiko.
Schwellwertanalyse: So prüfen Sie, ob Sie eine DSFA brauchen
Bevor Sie eine vollständige DSFA erstellen, klären Sie in einer Schwellwertanalyse, ob sie erforderlich ist. Vier Fragen helfen dabei:
Steht die Verarbeitung auf der Muss-Liste der Aufsichtsbehörden?
Trifft eines der drei Regelbeispiele aus Art. 35 Abs. 3 DSGVO zu?
Treffen eines oder mehrere der neun Kriterien zu?
Setzen Sie neue Technologien ein, deren Folgen für Betroffene noch schwer abschätzbar sind?
Die Antworten haben unterschiedliches Gewicht. Trifft die Muss-Liste oder ein Regelbeispiel zu, ist eine DSFA vorgeschrieben. Ein „Ja“ bei den Fragen 3 oder 4 ist ein starkes Indiz für ein hohes Risiko. Es muss aber im Gesamtzusammenhang bewertet werden: Wie viele Personen sind betroffen? Wie sensibel sind die Daten? Wie schwer wiegen mögliche Folgen?
Halten Sie das Ergebnis immer schriftlich fest, auch wenn Sie keine DSFA durchführen. Denn nach der DSGVO müssen Sie nachweisen können, dass Sie die Frage sorgfältig geprüft haben.
Hohes Restrisiko: Konsultation der Aufsichtsbehörde
Bleibt nach der DSFA trotz aller Maßnahmen ein hohes Risiko bestehen, muss der Verantwortliche vor Beginn der Verarbeitung die Aufsichtsbehörde konsultieren. Das regelt Art. 36 DSGVO. Die Behörde hat für ihre schriftliche Empfehlung in der Regel acht Wochen Zeit. Bei komplexen Verarbeitungen kann sie die Frist um sechs Wochen verlängern. Sie kann Auflagen machen und die Verarbeitung im äußersten Fall untersagen.
In der Praxis ist die Konsultation selten. Meist lässt sich das Risiko durch zusätzliche Maßnahmen so weit senken, dass sie nicht nötig wird. Gelingt das nicht, ist die Konsultation aber keine Option, sondern Pflicht.
Wer ist an der DSFA beteiligt?
Die DSFA ist Pflicht des Verantwortlichen im Sinne der DSGVO. Das ist die Stelle, die über Zweck und Mittel der Verarbeitung entscheidet, in der Praxis also das Unternehmen selbst. Die organisatorische Verantwortung liegt regelmäßig bei der Unternehmensleitung.
Der Datenschutzbeauftragte hat nach Art. 35 Abs. 2 DSGVO eine beratende Rolle. Der Verantwortliche muss seinen Rat einholen. Der Datenschutzbeauftragte gibt fachliche Hinweise, bewertet die Ergebnisse und überwacht die Durchführung. Die DSFA selbst ist aber keine Aufgabe, die das Unternehmen vollständig an ihn abgeben kann.
In der Praxis arbeitet ein kleines Team zusammen:
Die Fachabteilung kennt den Zweck und den Ablauf der Verarbeitung.
Der Betriebsrat wird eingebunden, wenn Beschäftigtendaten betroffen sind.
Auftragsverarbeiter: Anbieter müssen mitwirken
Viele Verarbeitungen laufen über externe Software-, Cloud- oder KI-Anbieter. Diese Auftragsverarbeiter sind nach Art. 28 Abs. 3 DSGVO verpflichtet, Sie bei der DSFA zu unterstützen. Sie müssen die nötigen Informationen bereitstellen, etwa zu Speicherorten, Unterauftragnehmern, Sicherheitsmaßnahmen und der Nutzung von Daten für eigene Zwecke. Diese Mitwirkung sollte im Auftragsverarbeitungsvertraggeregelt sein.
Betroffene einbeziehen
Nach Art. 35 Abs. 9 DSGVO holen Sie gegebenenfalls den Standpunkt der betroffenen Personen oder ihrer Vertreter ein. Bei Beschäftigtendaten ist das oft der Betriebsrat. Bei Kundendaten können Befragungen oder Rückmeldungen aus Testphasen helfen. Geschäftsgeheimnisse und die Sicherheit der Verarbeitung bleiben dabei geschützt.
DSFA bei KI-Anwendungen
Nicht der Einsatz von KI als solcher löst eine DSFA aus. Entscheidend sind Art, Umfang, Umstände und Zweck der konkreten Verarbeitung personenbezogener Daten. Ein KI-Werkzeug, das interne Texte ohne Personenbezug formuliert, ist anders zu bewerten als ein System, das Bewerbungen vorsortiert.
Die folgende Übersicht zeigt, wie unterschiedlich die DSFA-Relevanz typischer KI-Anwendungen ausfällt:
KI-Anwendung
Typische DSFA-Relevanz
Warum
Texte formulieren ohne personenbezogene Daten
Gering
Kein oder kaum Personenbezug. Schwellwertanalyse trotzdem dokumentieren.
Zusammenfassen von E-Mails und Protokollen
Mittel
Personenbezug vorhanden. Anbieter, Speicherort und Weiterverwendung zum Training prüfen.
KI-Chatbot in der Kundenberatung
Hoch
Steht als KI zur Interaktion mit Betroffenen auf der Muss-Liste.
Stimmungsanalyse in Telefonaten
Hoch
Automatisierte Bewertung der Persönlichkeit, steht auf der Muss-Liste.
Vorauswahl von Bewerbungen
Hoch
Bewertung von Personen mit Auswirkung auf den Zugang zu einer Stelle.
Auswertung der Arbeitsleistung von Beschäftigten
Hoch
Verhaltensbewertung von Beschäftigten, steht auf der Muss-Liste. Betriebsrat einbinden.
Besonders genau hinsehen sollten Sie bei diesen Fragen: Welche Daten fließen in das System? Werden Eingaben zum Training weiterverwendet? Wo verarbeitet der Anbieter die Daten? Können Betroffene nachvollziehen, wie ein Ergebnis zustande kommt?
DSFA und Grundrechte-Folgenabschätzung: der Unterschied
Die europäische KI-Verordnung kennt eine eigene Prüfung, die Grundrechte-Folgenabschätzung nach Art. 27 KI-Verordnung. Beide Prüfungen haben unterschiedliche Auslöser und Adressaten.
Die Datenschutz-Folgenabschätzung (DSFA) nach Art. 35 DSGVO ist erforderlich, wenn eine Verarbeitung personenbezogener Daten voraussichtlich ein hohes Risiko für die Rechte und Freiheiten betroffener Personen mit sich bringt. Verpflichtet ist grundsätzlich jeder Verantwortliche, unabhängig davon, welche Technik eingesetzt wird. Im Mittelpunkt stehen die Rechte und Freiheiten der betroffenen Personen bei der Datenverarbeitung.
Die Grundrechte-Folgenabschätzung nach Art. 27 KI-Verordnung betrifft dagegen den Einsatz bestimmter Hochrisiko-KI-Systeme. Sie ist insbesondere für bestimmte Betreiber relevant, darunter öffentliche Stellen, private Anbieter öffentlicher Dienstleistungen sowie Unternehmen, die KI zur Kreditwürdigkeitsprüfung oder Preisbildung bei Lebens- und Krankenversicherungen einsetzen. Dabei werden alle Grundrechte der betroffenen Personen betrachtet, beispielsweise der Schutz vor Diskriminierung.
Beide Prüfungen können miteinander verbunden werden: Eine Grundrechte-Folgenabschätzung kann auf einer bereits durchgeführten DSFA aufbauen und diese ergänzen. Die DSFA bleibt dabei eigenständig bestehen.
Für viele mittelständische Unternehmen greift die Grundrechte-Folgenabschätzung nicht. Die DSFA kann trotzdem Pflicht sein. Wer beide Prüfungen braucht, sollte sie gemeinsam planen. Das spart Aufwand und vermeidet Widersprüche.
DSFA durchführen: Ablauf in 6 Schritten
Mindestinhalt nach Art. 35 Abs. 7 DSGVO
Jede DSFA muss mindestens diese vier Bestandteile enthalten:
Eine systematische Beschreibung der Verarbeitung und ihrer Zwecke
Eine Bewertung der Notwendigkeit und Verhältnismäßigkeit
Das Kurzpapier der Datenschutzkonferenz bietet eine kompakte Orientierungshilfe für die praktische Umsetzung. Die geplanten Abhilfemaßnahmen, um diese Risiken zu bewältigen. In der Praxis hat sich folgender Ablauf bewährt, der diese Bestandteile abdeckt:
Verarbeitung beschreiben Halten Sie fest, welche Daten Sie zu welchem Zweck verarbeiten, wer Zugriff hat, welche Systeme und Dienstleister beteiligt sind und wie lange Sie die Daten speichern. Fordern Sie die nötigen Informationen bei Ihren Software-, Cloud- und KI-Anbietern an.
Notwendigkeit und Verhältnismäßigkeit prüfen Klären Sie, ob Sie den Zweck auch mit weniger Daten oder einem milderen Mittel erreichen. Prüfen Sie außerdem die Rechtsgrundlage.
Risiken erkennen und bewerten Überlegen Sie, was den Betroffenen passieren kann: Diskriminierung, Identitätsdiebstahl, Kontrollverlust über die eigenen Daten oder finanzielle Nachteile. Bewerten Sie jedes Risiko nach Eintrittswahrscheinlichkeit und Schwere.
Maßnahmen festlegen Bestimmen Sie technische und organisatorische Maßnahmen, die jedes Risiko senken. Dazu gehören Verschlüsselung, Pseudonymisierung, Rollen- und Rechtekonzepte, kurze Löschfristen und Schulungen.
Restrisiko bewerten Prüfen Sie, welches Risiko nach den Maßnahmen verbleibt. Ist es nicht mehr hoch, kann die Verarbeitung starten. Bleibt es hoch, darf das Unternehmen nicht einfach entscheiden, trotzdem zu starten. Dann ist vorher die Aufsichtsbehörde zu konsultieren.
Dokumentieren und überprüfen Halten Sie alle Schritte schriftlich fest und überprüfen Sie die DSFA regelmäßig. Wann eine Überprüfung fällig ist, lesen Sie weiter unten.
Als Methode für die Risikobewertung empfehlen die deutschen Aufsichtsbehörden das Standard-Datenschutzmodell. Es ordnet Risiken und Maßnahmen klaren Schutzzielen zu, etwa Vertraulichkeit, Integrität, Transparenz und Datenminimierung.
Praxisbeispiel aus einem Cortina-Consult-Mandat
Ein mittelständisches Unternehmen wollte eine Software zur automatischen Vorauswahl von Bewerbungen einführen. Die Software bewertet Lebensläufe und schlägt eine Rangfolge vor. Die Schwellwertanalyse ergab drei zutreffende Kriterien: Bewertung von Personen, neue Technologie und Auswirkung auf den Zugang zu einer Stelle.
In der DSFA zeigten sich zwei zentrale Risiken. Erstens konnte das System Bewerbergruppen unbeabsichtigt benachteiligen. Zweitens speicherte der Anbieter die Daten länger als nötig. Das Unternehmen legte daraufhin fest, dass jede Absage von einem Menschen geprüft wird. Außerdem wurden die Löschfristen vertraglich verkürzt und die Bewerber transparent über den Einsatz der Software informiert. Das verbleibende Risiko war danach nicht mehr hoch, und die Software ging ohne Verzögerung in Betrieb.
Wann muss eine bestehende DSFA überprüft werden?
Eine DSFA ist kein einmaliges Dokument. Nach Art. 35 Abs. 11 DSGVO überprüfen Sie sie mindestens dann, wenn sich das Risiko der Verarbeitung ändert. Typische Anlässe sind:
Neuer Anbieter oder neuer Unterauftragnehmer. Ein Wechsel des Dienstleisters verändert Speicherorte, Zugriffe und Sicherheitsniveau.
Neue Datenarten. Kommen etwa Gesundheitsdaten oder Standortdaten hinzu, steigt das Risiko oft deutlich.
Neue KI-Funktion. Ein Update fügt eine automatische Bewertung, Auswertung oder Empfehlung hinzu.
Veränderter Zweck. Daten werden für einen weiteren Zweck genutzt, etwa zur Leistungskontrolle statt nur zur Einsatzplanung.
Zusätzliche Empfänger. Daten gehen an weitere Stellen oder in Länder außerhalb der Europäischen Union.
Größerer Umfang. Mehr Betroffene, neue Personengruppen oder längere Speicherfristen.
Ein Vorfall zeigt, dass Maßnahmen nicht ausreichen.
Planen Sie zusätzlich eine regelmäßige Prüfung ein, etwa jährlich. So stellen Sie sicher, dass die DSFA auch bei schleichenden Veränderungen aktuell bleibt.
Typische Fehler bei der DSFA
Die DSFA kommt zu spät. Viele Unternehmen beginnen erst nach dem Start einer Software. Dann sind wichtige Entscheidungen bereits gefallen und Änderungen werden teuer.
Checkliste statt Prüfung. Ein ausgefülltes Formular ersetzt keine echte Risikobewertung. Die Aufsichtsbehörden erwarten eine nachvollziehbare Begründung.
Dienstleister werden ausgeblendet. Auch Daten, die ein Auftragsverarbeiter oder ein Cloud-Anbieter verarbeitet, gehören in die Bewertung. Fordern Sie die nötigen Informationen aktiv an.
Hohes Restrisiko wird hingenommen. Statt die Aufsichtsbehörde zu konsultieren, startet das Projekt trotzdem. Das ist ein eigener Verstoß gegen die DSGVO.
Keine Überprüfung. Neue Funktionen, neue Datenquellen oder ein neuer Anbieter erfordern eine Aktualisierung.
Was passiert, wenn die DSFA fehlt?
Wer eine erforderliche DSFA nicht durchführt, verstößt gegen die DSGVO. Nach Art. 83 Abs. 4 DSGVO drohen Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes. Maßgeblich ist der höhere Betrag. Dasselbe gilt, wenn eine erforderliche Konsultation der Aufsichtsbehörde unterbleibt. Zusätzlich kann die Aufsichtsbehörde die Verarbeitung untersagen. Für ein laufendes Projekt bedeutet das im schlimmsten Fall einen Stillstand.
DSFA-Mustervorlage
Bewerten Sie Datenschutzrisiken systematisch und dokumentieren Sie rechtssicher – mit der DSFA-Mustervorlage inkl. Schwellwertanalyse und Risikobewertungsmatrix, kostenlos als Download.
Eine DSFA ist eine Risikoprüfung vor dem Start einer Datenverarbeitung. Sie klärt, welche Nachteile den Betroffenen drohen und wie Sie diese verhindern.
Wann ist eine Datenschutzfolgenabschätzung erforderlich?
Immer dann, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für Betroffene erzeugt. Vorgeschrieben ist sie, wenn die Verarbeitung auf der Muss-Liste der Aufsichtsbehörden steht oder ein Regelbeispiel der DSGVO erfüllt. Treffen mehrere der neun Kriterien zu, ist das ein starkes Indiz, das im Einzelfall bewertet wird.
Wer muss die DSFA durchführen?
Der Verantwortliche im Sinne der DSGVO, in der Praxis also das Unternehmen. Die organisatorische Verantwortung liegt regelmäßig bei der Unternehmensleitung. Der Datenschutzbeauftragte berät, Auftragsverarbeiter unterstützen.
Löst jede KI-Anwendung eine DSFA aus?
Nein. Entscheidend sind Art, Umfang, Zweck und Risiken der konkreten Verarbeitung personenbezogener Daten. Viele KI-Anwendungen mit Personenbezug erfüllen aber mehrere Kriterien für ein hohes Risiko.
Was passiert, wenn nach der DSFA ein hohes Risiko bleibt?
Dann muss der Verantwortliche vor dem Start die Aufsichtsbehörde konsultieren. Das Unternehmen kann das hohe Restrisiko nicht eigenständig in Kauf nehmen.
Gibt es eine DSFA-Vorlage?
Ja. Die Aufsichtsbehörden und das Standard-Datenschutzmodell bieten Orientierung. Eine Vorlage ersetzt aber nicht die inhaltliche Bewertung Ihres konkreten Falls.
Muss ich die DSFA veröffentlichen?
Nein. Sie müssen sie aber dokumentieren und der Aufsichtsbehörde auf Anfrage vorlegen.
Kann eine DSFA mehrere Verarbeitungen abdecken?
Ja, wenn die Verarbeitungen ähnlich sind und vergleichbare Risiken aufweisen. Das erlaubt Art. 35 Abs. 1 DSGVO.
Wie oft muss eine DSFA überprüft werden?
Die DSGVO nennt keinen festen Zeitraum. Überprüfen Sie die DSFA immer dann, wenn sich die Verarbeitung oder das Risiko ändert, etwa bei einem neuen Anbieter oder einer neuen KI-Funktion. Viele Unternehmen planen zusätzlich eine jährliche Prüfung ein.
Wir helfen Unternehmen dabei, die Anforderungen der DSGVO im Unternehmen umzusetzen – digital, so einfach wie möglich, zu fixen Konditionen. Als Beratungsdienstleister und externer Datenschutzbeauftragter sorgen wir für die Einhaltung der DSGVO-Vorgaben bei der Verarbeitung von personenbezogenen Daten in Ihrem Unternehmen.
Die Datenschutz-Folgenabschätzung ist eine strukturierte Risikoprüfung nach Art. 35 DSGVO. Sie ist erforderlich, wenn eine Verarbeitung voraussichtlich ein hohes Risiko...
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Hubspot Embedded Content. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von HubSpot. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Hubspot Meetings. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.