TOM nach Art. 32 DSGVO sind Schutzvorkehrungen, mit denen Unternehmen personenbezogene Daten sichern – von Verschlüsselung bis Berechtigungskonzept. So wählen Sie die richtigen aus – mit Unterstützung einer Datenschutzberatung.
TOM sind die technischen und organisatorischen Schutzvorkehrungen, die Art. 32 DSGVO jedem Verantwortlichen und Auftragsverarbeiter vorschreibt, unabhängig von der Unternehmensgröße.
Die DSGVO gibt keine feste Maßnahmenliste vor. Welche TOM angemessen sind, ergibt sich aus einer Risikoanalyse je Verarbeitungstätigkeit.
Ziel sind Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit. Dazu gehören auch Pseudonymisierung, Verschlüsselung und ein Verfahren zur regelmäßigen Überprüfung (Art. 32 Abs. 1 DSGVO).
Beispiele: technisch sind Verschlüsselung, Zugangskontrolle und Backups, organisatorisch sind Berechtigungskonzepte, Schulungen und Notfallpläne.
Verstöße können mit Bußgeldern bis 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes (je nachdem, welcher Betrag höher ist) geahndet werden (Art. 83 Abs. 4 DSGVO).
Was sind technische und organisatorische Maßnahmen (TOM) nach DSGVO?
Technische und organisatorische Maßnahmen (TOM) sind alle Vorkehrungen, die personenbezogene Daten vor unbefugtem Zugriff, Verlust, Veränderung oder unbeabsichtigter Weitergabe schützen.
Rechtsgrundlage ist Art. 32 DSGVO Er verpflichtet jeden Verantwortlichen und Auftragsverarbeiter, ein dem Risiko angemessenes Schutzniveau zu gewährleisten. Das ist keine Option, sondern gesetzliche Pflicht. TOM gliedern sich in zwei Säulen:
Welche Maßnahmen konkret nötig sind, ergibt sich aus einer Risikoanalyse für jede einzelne Verarbeitungstätigkeit – strukturiert nach der SDM-Methode der DSK.
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
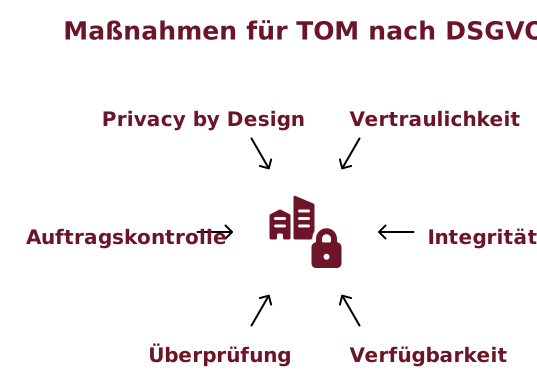
Art. 32 Abs. 1 DSGVO nennt vier Schutzziele, die durch TOM gesichert werden müssen. Diese Ziele bilden das Fundament jeder datenschutzkonformen Sicherheitsarchitektur:
Vertraulichkeit – Nur autorisierte Personen erhalten Zugriff auf personenbezogene Daten. Unbefugte Einsichtnahme oder Weitergabe wird verhindert.
Integrität – Daten bleiben korrekt und vollständig. Manipulationen, unbeabsichtigte Veränderungen oder Übertragungsfehler sind erkennbar und rückverfolgbar.
Verfügbarkeit – Systeme und Daten sind zuverlässig abrufbar. Ausfälle, Überlastungen und technische Störungen werden minimiert.
Belastbarkeit – Systeme halten auch unter ungewöhnlich hoher Last oder nach Störungen stand und stellen den normalen Betrieb rasch wieder her.
Ergänzend fordert Art. 32 Abs. 1 lit. d DSGVO ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung der TOM. Datenschutz ist damit kein einmaliges Projekt, sondern ein dauerhafter Prozess.
Sechs Maßnahmenbereiche für ein vollständiges TOM-Konzept
In der Praxis hat sich eine Gliederung in sechs Bereiche bewährt: Die ersten vier ergeben sich aus Art. 32 Abs. 1 DSGVO, die Auftragskontrolle aus Art. 28 und Privacy by Design/Default aus Art. 25 DSGVO. Die klassischen Kontrollbegriffe (z. B. Zutrittskontrolle) sind keine gesetzliche Pflichtgliederung mehr, helfen aber bei der Zuordnung konkreter Maßnahmen zu den Schutzzielen:
1. Vertraulichkeit
Maßnahmen zur Beschränkung des Zugangs auf autorisierte Personen:
Zutrittskontrolle: physische Sicherung von Serverräumen und Arbeitsplätzen: Schließsysteme, Chipkarten, Besucherregelung, Alarmanlage
Zugangskontrolle: Authentifizierungsverfahren für IT-Systeme: Mehrfaktor-Authentifizierung (MFA), VPN, Passwortrichtlinien
Zugriffskontrolle: rollenbasierte Berechtigungskonzepte; Mitarbeiter erhalten nur Zugriff auf Daten, die für ihre Aufgaben erforderlich sind
Pseudonymisierung und Verschlüsselung: gemäß Art. 32 Abs. 1 lit. a DSGVO ausdrücklich gefordert; insbesondere bei sensiblen Datenkategorien nach Art. 9 DSGVO
2. Integrität
Maßnahmen zur Sicherstellung der Korrektheit und Nachvollziehbarkeit:
Weitergabekontrolle: gesicherte Datenübertragung per VPN, E-Mail-Verschlüsselung (S/MIME oder PGP), Transportverschlüsselung (TLS 1.2+)
Eingabekontrolle: Protokollierung aller Änderungen an personenbezogenen Daten mit individuellem Nutzerkonto und Zeitstempel
Trennungskontrolle: zweckgebundene Verarbeitung; Daten verschiedener Mandanten, Abteilungen oder Verarbeitungszwecke werden technisch und organisatorisch getrennt gehalten
3. Verfügbarkeit und Belastbarkeit
Maßnahmen zur Aufrechterhaltung des Betriebs auch im Störungsfall:
Rasche Wiederherstellung nach einem Zwischenfall (Art. 32 Abs. 1 lit. c DSGVO): z. B. Wiederanlaufpläne und getestete Backups
Backup-Konzepte mit definierten Zyklen, Off-Site-Speicherung und regelmäßig getesteter Wiederherstellung (Recovery-Tests)
Unterbrechungsfreie Stromversorgung (USV) und redundante Netzwerk- und Serverinfrastruktur
Notfall- und Kontinuitätspläne (Business Continuity Management) für den Krisenfall einschließlich Kommunikationsplan
4. Verfahren zur Überprüfung, Bewertung und Evaluierung
Gemäß Art. 32 Abs. 1 lit. d DSGVO muss ein Verfahren zur regelmäßigen Überprüfung der Wirksamkeit aller TOM existieren:
Datenschutzaudits mit definierten Intervallen und dokumentierten Ergebnissen
Penetrationstests und Schwachstellenscans für IT-Systeme; Ergebnisse fließen in die TOM-Überarbeitung ein
5. Auftragskontrolle
Beim Einsatz von Auftragsverarbeitern muss weisungsgemäßes Handeln sichergestellt und dokumentiert sein:
Sorgfältige Auswahl des Auftragsverarbeiters anhand dessen TOM und verfügbarer Zertifizierungen
Abschluss eines Auftragsverarbeitungsvertrags (AVV) nach Art. 28 DSGVO mit konkreten TOM-Vorgaben
Regelmäßige Kontrollen und vertraglich vereinbarte Auditrechte, um die fortlaufende Einhaltung zu sichern
6. Privacy by Design und Privacy by Default
Art. 25 DSGVO fordert datenschutzfreundliche Technikgestaltung von Beginn an:
Privacy by Design: Datenschutz wird von Anfang an in Systeme und Prozesse integriert – nicht nachträglich ergänzt
Privacy by Default: Im Auslieferungszustand sind nur die datenschutzfreundlichsten Einstellungen aktiv; Nutzer müssen aktiv weniger datenschutzfreundliche Optionen wählen
TOM-Mustervorlage – Selbstprüfung nach Art. 32 DSGVO
Eine vollständige TOM-Dokumentation sollte mindestens folgende Elemente enthalten. Diese Mustervorlage dient als Einstiegspunkt zur strukturierten Selbstprüfung – gegliedert nach den sechs Maßnahmenbereichen dieser Seite:
Berechtigungskonzept dokumentiert und aktuell gepflegt
Pseudonymisierung oder Verschlüsselung bei sensiblen Datenkategorien
Datenschutzrichtlinie und Datenschutzverpflichtungen aller Mitarbeiter schriftlich dokumentiert
Integrität
Weitergabeprotokolle für Datenübertragungen vorhanden
Eingabeprotokollierung in relevanten Systemen aktiv
Datentrennung zwischen Mandanten und Verarbeitungszwecken realisiert
Verfügbarkeit
Backup-Konzept mit Zyklen und Wiederherstellungstests dokumentiert
Redundante Systeme oder USV vorhanden oder bewusst abgewogen und dokumentiert
Notfallplan für Datenpannen vorhanden (Art. 33 DSGVO: Meldung ggf. binnen 72 Stunden nach Kenntnis)
Überprüfung
Audit-Plan mit Intervallen festgelegt und nachgehalten
DSFA-Verfahren definiert (Auslösekriterien nach Art. 35 DSGVO dokumentiert)
Ergebnisse der letzten TOM-Überprüfung dokumentiert
Auftragsverarbeitung
AVV mit allen Auftragsverarbeitern abgeschlossen (Art. 28 DSGVO)
TOM des Auftragsverarbeiters vor Vertragsschluss geprüft und dokumentiert
Privacy by Design und Default
Datenschutzanforderungen in Entwicklungs- und Beschaffungsprozesse integriert
Standardeinstellungen auf datenschutzfreundlichste Option gesetzt
Die vollständige TOM-Checkliste steht als PDF zum Download bereit.
TOM-Checkliste DSGVO
Prüfen Sie mit einer kompakten Checkliste, ob Ihre technischen und organisatorischen Maßnahmen DSGVO-konform sind – inkl. Zuordnung der klassischen Kontrollbegriffe zu den Schutzzielen nach Art. 32 DSGVO, kostenlos als Download.
Die Auswahl der TOM ist kein einmaliges Projekt, sondern ein kontinuierlicher Prozess. Ein strukturierter, risikobasierter Ablauf hat sich in der Praxis bewährt. Er lässt sich in acht Schritte gliedern:
Verarbeitungstätigkeit beschreiben: Welche Daten werden verarbeitet, von wem, zu welchem Zweck und mit welchen Systemen?
Rechtliche Grundlagen prüfen: Welche Anforderungen gelten aus DSGVO, BDSG und branchen- oder sektorspezifischem Recht (z. B. KRITIS, NIS-2)?
Strukturanalyse durchführen: Welche IT-Systeme, Prozesse und Personen sind an der Verarbeitung beteiligt?
Risiken identifizieren: Wie hoch sind Eintrittswahrscheinlichkeit und potenzielle Schäden für die betroffenen Personen?
Schutzmaßnahmen auswählen: Welche TOM reduzieren die identifizierten Risiken auf ein akzeptables Niveau?
Restrisiko bewerten: Ist das verbleibende Risiko tragbar, oder sind weitere Maßnahmen erforderlich?
Gesamtheit der Maßnahmen überprüfen: Greifen alle gewählten TOM kohärent ineinander und schließen sich keine Lücken?
Maßnahmen umsetzen und überwachen: Dokumentation, Schulung der Mitarbeitenden, regelmäßige Überprüfung und Anpassung.
Stand der Technik vs. Verhältnismäßigkeit
Art. 32 Abs. 1 DSGVO fordert die Berücksichtigung des „Stands der Technik“. Das bedeutet nicht, dass stets die teuerste Lösung gewählt werden muss. Drei Faktoren bestimmen die Angemessenheit:
Risikohöhe: Je sensibler die verarbeiteten Daten (z. B. Gesundheitsdaten nach Art. 9 DSGVO), desto höhere Schutzanforderungen gelten.
Stand der Technik: Technologisch verfügbare, am Markt etablierte und allgemein anerkannte Schutzmaßnahmen sind umzusetzen.
Wirtschaftliche Zumutbarkeit: Die Kosten der Maßnahmen müssen im Verhältnis zur Unternehmensgröße, dem Verarbeitungsumfang und dem konkreten Risiko stehen.
Das Standard-Datenschutzmodell (SDM) der Datenschutzkonferenz (DSK) bietet einen strukturierten Bewertungsrahmen für die Auswahl angemessener TOM.
TOM und NIS-2 – Überschneidungen und neue Anforderungen
Seit dem 6. Dezember 2025 gilt das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG). Betroffene Einrichtungen aus 18 Sektoren müssen seitdem verbindliche Cybersicherheitspflichten erfüllen. Ein umfassendes Risikomanagement fordern§ 30 BSIG und Art. 21 der NIS-2-Richtlinie. Die Anforderungen überschneiden sich erheblich mit TOM nach Art. 32 DSGVO:
Konzepte für Risikoanalyse und Informationssicherheitspolitik
Sicherheit in der Lieferkette – Auftragsverarbeiter und Drittanbieter einschließen
Zugriffskontrolle und Multifaktor-Authentifizierung
Kryptografie und Verschlüsselung
Schulungen zur Cybersicherheit für Mitarbeitende und Führungsebene
Business Continuity Management und Krisenmanagement
Wer ist von NIS-2 betroffen?
Betroffen sind „wesentliche” und „wichtige” Einrichtungen aus 18 Sektoren, z. B. Energie, Gesundheit, digitale Infrastruktur und verarbeitendes Gewerbe. Maßgeblich ist neben dem Sektor die Größe: in der Regel ab 50 Beschäftigten oder, wenn Jahresumsatz und Bilanzsumme jeweils über 10 Mio. Euro liegen (§ 28 BSIG).
Schätzungen zufolge sind allein in Deutschland rund 29.500 Einrichtungen betroffen – darunter viele mittelständische B2B-Dienstleister. Unternehmen mit einem soliden TOM-Konzept nach Art. 32 DSGVO haben dabei einen klaren Vorsprung: Die Maßnahmenbereiche sind weitgehend deckungsgleich, sodass bestehende Dokumentationen gezielt erweitert werden können.
TOM bei der Auftragsverarbeitung
Wer personenbezogene Daten an Auftragsverarbeiter übergibt – etwa Cloud-Anbieter, Softwaredienstleister oder externe IT-Dienstleister –, muss sicherstellen, dass diese geeignete TOM nachweisen können. Art. 28 DSGVO regelt die Pflichten des Auftraggebers:
TOM des Auftragsverarbeiters vor Vertragsabschluss prüfen und in der eigenen Dokumentation festhalten
Regelmäßige Kontrollen und vertraglich vereinbarte Auditrechte, um die fortlaufende Einhaltung zu sichern
Änderungen an den TOM des Auftragsverarbeiters vorab kommunizieren lassen
Datenvernichtung oder -rückgabe nach Auftragsende vertraglich regeln und dokumentieren
Die Pflicht zur Prüfung trifft den Auftraggeber – es reicht nicht, auf Eigenaussagen des Dienstleisters zu vertrauen. Zertifizierungen nach ISO 27001 (auch auf Basis von IT-Grundschutz) können als Nachweis dienen. Das BSI IT-Grundschutz Kompendium liefert dafür einen praxisnahen Maßnahmenkatalog.
TOM und ISO 27001 – Synergien nutzen
ISO 27001 ist die internationale Norm für Informationssicherheitsmanagementsysteme (ISMS). Die Anforderungen überschneiden sich erheblich mit Art. 32 DSGVO: Eine ISO-27001-Zertifizierung deckt viele TOM-Anforderungen ab und erleichtert den Nachweis. Sie ersetzt aber nicht die Prüfung der einzelnen Verarbeitung nach Art. 32 DSGVO.
Die Norm ISO/IEC 27701 ergänzt das Informationssicherheitsmanagement um ein Datenschutzmanagementsystem und bildet damit eine Brücke zu den DSGVO-Anforderungen – auch für international tätige Unternehmen.
Umgekehrt schafft ein dokumentiertes TOM-Konzept eine solide Grundlage für eine spätere ISO-27001-Zertifizierung. Beide Systeme lassen sich im Rahmen eines integrierten Datenschutz- und Sicherheitsmanagementsystems (DSMS) umsetzen.
Dokumentation und Nachweis von TOM
Die Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO verpflichtet Unternehmen, die Einhaltung der DSGVO nachzuweisen. Wer keine Dokumentation vorlegen kann, kann die Einhaltung nicht beweisen – ein strukturiertes Datenschutzkonzept legt dabei die Grundlage für alle weiteren Nachweise.
Eine vollständige TOM-Dokumentation umfasst:
Beschreibung aller Maßnahmen: technisch und organisatorisch, je Verarbeitungstätigkeit
Risikoanalyse: Bewertung des Schutzbedarfs und Begründung der gewählten Maßnahmen
Zuordnung von Verantwortlichkeiten: wer ist für welche Maßnahme zuständig?
Nachweise über Schulungen: Datum, Teilnehmer, Inhalt der Schulungsmaßnahmen
Protokolle über Überprüfungen: Audits, Penetrationstests, Anpassungen mit Datum
DSFA-Ergebnisse bei hochriskanten Verarbeitungstätigkeiten nach Art. 35 DSGVO
Im Verzeichnis von Verarbeitungstätigkeiten wird – wenn möglich – eine allgemeine Beschreibung der TOM aufgenommen (Art. 30 Abs. 1 lit. g DSGVO). Die vollständige TOM-Dokumentation dient als Nachweis nach Art. 5 Abs. 2 und Art. 24 DSGVO und sollte der Aufsichtsbehörde auf Verlangen vorgelegt werden können.
Typische Fehler bei TOM
Aufsichtsbehörden beanstanden bei TOM immer wieder ähnliche Schwächen. Diese Punkte zeigen sich in aktuellen Verfahren:
Maßnahmen geplant, aber nicht umgesetzt: Im Verfahren gegen France Travail waren geeignete Maßnahmen bereits in Datenschutz-Folgenabschätzungen identifiziert, wurden aber nicht umgesetzt (Mitteilung der CNIL). So beheben Sie es: Jeder Maßnahme Verantwortliche und Termine zuordnen und die Umsetzung im regelmäßigen Audit nachhalten.
Zu schwache Authentifizierung und zu weite Zugriffsrechte: Berater konnten auf Daten von Personen zugreifen, die sie gar nicht betreuten. So beheben Sie es: Mehrfaktor-Authentifizierung einführen und Berechtigungen nach dem Prinzip „nur, was für die Aufgabe nötig ist” vergeben und regelmäßig prüfen.
Fehlende Protokollierung: Ungewöhnliche Zugriffe blieben unentdeckt. So beheben Sie es: Zugriffe auf personenbezogene Daten nachvollziehbar protokollieren und auf Auffälligkeiten auswerten.
TOM einmal festgelegt und nie angepasst: Der Landesbeauftragte für Datenschutz Baden-Württemberg betonte im AOK-Fall, dass TOM regelmäßig an die tatsächlichen Verhältnisse angepasst werden müssen. So beheben Sie es: Überprüfungsturnus festlegen (Art. 32 Abs. 1 lit. d DSGVO) und Ergebnisse dokumentieren.
Konsequenzen bei mangelnden TOM
Verstöße gegen Art. 32 DSGVO zählen zu den am häufigsten sanktionierten Pflichtverletzungen. Das Sanktionsregime ist mehrstufig:
DSGVO-Bußgelderbis zu 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist (Art. 83 Abs. 4 DSGVO), bei Verstößen gegen Datensicherheitspflichten
Schadenersatzansprüche betroffener Personen nach Art. 82 DSGVO; ersatzfähig ist auch ein immaterieller Schaden, der aber nachgewiesen werden muss
Beispiele aus der Aufsichtspraxis
Meta Platforms (2024): 91 Mio. Euro wegen unzureichender Absicherung von Passwortdaten (Mitteilung der Data Protection Commission, Irland)
AOK Baden-Württemberg (2020): 1,24 Mio. Euro Bußgeld nach Art. 32 DSGVO. Interne Richtlinien und Schulungen sollten sicherstellen, dass nur Daten von Gewinnspielteilnehmern mit Einwilligung für Werbung genutzt werden. Die Maßnahmen reichten nicht aus: Daten von mehr als 500 Teilnehmenden wurden ohne Einwilligung verwendet (Pressemitteilung des LfDI Baden-Württemberg)
Laut dem GDPR Enforcement Tracker Report 2026 (Stand: 1. März 2026) sind mehr als 3.000 DSGVO-Bußgeldfälle dokumentiert. Unzureichende technische und organisatorische Maßnahmen gehören dabei zu den häufigsten Bußgeldgründen – ein eindeutiges Signal, dass Aufsichtsbehörden TOM aktiv und regelmäßig prüfen.
Datenschutzberatung anfragen
Eine umfassende Beratung zu allen Themen rund um die DSGVO aus einer Hand, damit Sie gesetzliche Anforderungen effizient umsetzen und Ihre Daten sicher verwalten können.
Die Rolle des Datenschutzbeauftragten bei der TOM-Umsetzung
Die Aufgaben des Datenschutzbeauftragten (DSB) nach Art. 39 DSGVO sind bei der TOM-Umsetzung zentral. Die Rolle ist beratend und überwachend – die rechtliche Verantwortung liegt beim Verantwortlichen:
Beratung: bei der Auswahl, Gestaltung und Bewertung von Schutzmaßnahmen – insbesondere bei komplexen Verarbeitungen und der DSFA-Pflicht
Überwachung: der Einhaltung und Wirksamkeit der TOM im laufenden Betrieb; Empfehlung von Verbesserungen bei Sicherheitslücken oder Regeländerungen
Schulung: von Mitarbeitenden zu Datenschutzanforderungen und spezifischen TOM, insbesondere bei Onboarding und bei Änderungen
Risikobeurteilung: bei der Risikoanalyse und Bewertung, ob die gewählten Maßnahmen dem konkreten Schutzbedarf entsprechen
Ein externer Datenschutzbeauftragter bringt Erfahrung aus vergleichbaren Unternehmen und Branchen ein, kann TOM-Konzepte pragmatisch und rechtskonform gestalten und entlastet die interne Compliance-Abteilung nachhaltig.
Häufig gestellte Fragen zu technischen und organisatorischen Maßnahmen
Welche Vorteile bringen TOM einem Unternehmen?
TOM schützen nicht nur personenbezogene Daten, sondern stärken das Vertrauen von Kunden und Geschäftspartnern, reduzieren das Haftungsrisiko bei Datenpannen und sind Voraussetzung für Zertifizierungen wie ISO 27001 und NIS-2-Compliance. Gut dokumentierte TOM erleichtern außerdem Audits und behördliche Prüfungen erheblich.
Welche TOM sind gesetzlich vorgeschrieben?
Art. 32 DSGVO gibt keine abschließende Liste vor. Ausdrücklich gefordert sind Pseudonymisierung und Verschlüsselung sowie Maßnahmen zur Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit. Die genauen Maßnahmen ergeben sich aus der individuellen Risikoanalyse je Verarbeitungstätigkeit.
Wer muss die TOM festlegen?
Der Verantwortliche im Sinne von Art. 4 Nr. 7 DSGVO ist für die Festlegung und Umsetzung der TOM zuständig. Der Datenschutzbeauftragte berät und überwacht. Die datenschutzrechtliche Verantwortung für die gewählten Maßnahmen liegt beim Verantwortlichen.
Ab wann braucht ein Unternehmen TOM?
Ab dem ersten Moment, in dem personenbezogene Daten verarbeitet werden. Das gilt für jedes Unternehmen unabhängig von Größe, Rechtsform oder Branche – auch für Kleinstunternehmen, die nur Mitarbeiterdaten verwalten.
Wie oft müssen TOM überprüft werden?
Art. 32 Abs. 1 lit. d DSGVO fordert ein Verfahren zur regelmäßigen Überprüfung. In der Praxis hat sich mindestens eine jährliche Überprüfung etabliert, die DSGVO nennt aber keinen festen Turnus. Bei risikoreichen Verarbeitungen, nach Sicherheitsvorfällen oder bei relevanten Änderungen an Systemen und Prozessen sollte die Überprüfung häufiger stattfinden.
Was kostet die TOM-Umsetzung?
Die Kosten variieren stark nach Unternehmensgröße, Branche und Komplexität der Verarbeitungen. Grundlegende Maßnahmen wie Passwortrichtlinien, Berechtigungskonzepte und Mitarbeiterschulungen sind oft mit überschaubarem Aufwand umsetzbar. Mehr zu den Kosten eines externen Datenschutzbeauftragten bei Cortina Consult: Skalierbare Beratungspakete gibt es ab 125 Euro monatlich.
Wie hängen TOM und ISO 27001 zusammen?
ISO 27001 verlangt den Aufbau eines Informationssicherheitsmanagementsystems (ISMS), das weitgehend mit den TOM-Anforderungen nach Art. 32 DSGVO übereinstimmt. Eine ISO-27001-Zertifizierung erleichtert den Nachweis gegenüber Datenschutzbehörden erheblich und ist ein starkes Indiz für angemessene TOM. Die Prüfung der einzelnen Verarbeitung ersetzt sie nicht.
Wir helfen Unternehmen dabei, die Anforderungen der DSGVO im Unternehmen umzusetzen – digital, so einfach wie möglich, zu fixen Konditionen. Als Beratungsdienstleister und externer Datenschutzbeauftragter sorgen wir für die Einhaltung der DSGVO-Vorgaben bei der Verarbeitung von personenbezogenen Daten in Ihrem Unternehmen.
TOM nach Art. 32 DSGVO sind Schutzvorkehrungen, mit denen Unternehmen personenbezogene Daten sichern – von Verschlüsselung bis Berechtigungskonzept. So wählen...
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Hubspot Embedded Content. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von HubSpot. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Hubspot Meetings. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.