Ein KI-Wrapper nutzt fremde Sprachmodelle und löst trotzdem DSGVO-Pflichten aus. Rollenverteilung, US-Modelle, AI Act und die Frage nach einem externen Datenschutzbeauftragten entscheiden darüber, ob der erste Enterprise-Kunde unterschreibt.
Die DSGVO gilt für fast jeden KI-Wrapper – auch ohne eigenes Modelltraining.
Im B2B-Geschäft ist der Kunde Verantwortlicher, der Wrapper Auftragsverarbeiter und der Modellanbieter Unterauftragsverarbeiter.
Wer Kundendaten für die eigene Produktverbesserung nutzt, wird dafür selbst Verantwortlicher.
US-Modelle sind über das Data Privacy Framework nutzbar. Speicherung, Training und Region gehören in den Vertrag.
Nach dem AI Act ist der Wrapper Anbieter eines KI-Systems. Chatbots müssen sich seit 2. August 2026 als KI zu erkennen geben.
Ist Ihr Produkt DSFA-pflichtig, brauchen Sie einen Datenschutzbeauftragten – unabhängig von der Teamgröße.
Was ist ein KI-Wrapper?
Ein KI-Wrapper (bei Anbindung an OpenAI-Modelle auch GPT-Wrapper genannt) ist eine Anwendung, die ein fremdes Sprachmodell über eine Schnittstelle nutzt und um eigene Logik ergänzt: Prompts, Workflows, Anbindung an Datenquellen, eine fachliche Oberfläche. Das Modell selbst trainiert der Wrapper-Anbieter nicht. Sein Geschäftsmodell hängt damit vom Modellanbieter ab – bei Preisen, Nutzungsbedingungen und auch beim Datenschutz.
Ein KI-Wrapper ist schnell gebaut: ein gutes Prompt-Design, eine saubere Oberfläche, eine API-Anbindung an GPT, Claude oder Mistral. Dann schickt der Einkauf des ersten Enterprise-Kunden einen Fragebogen: Wer ist Auftragsverarbeiter? Wo stehen die Server? Trainiert das Modell mit unseren Daten? Haben Sie einen Datenschutzbeauftragten?
Beim Datenschutz für KI-Wrapper scheitern Gründer eines KI-Startups selten an der Technik, sondern an genau diesen Fragen. Wer sie erst im Sales-Prozess beantwortet, baut häufig Teile des Produkts um. Wer sie vor dem Launch klärt, spart später viel Zeit.
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Vertical AI bezeichnet KI-Produkte für eine bestimmte Branche oder Fachaufgabe – etwa für Kanzleien, Arztpraxen, Personalabteilungen oder Hausverwaltungen. Die meisten Vertical-AI-Startups sind technisch Wrapper: Ihr Mehrwert liegt im Fachwissen und im Workflow, nicht im eigenen Modell.
Modellanbieter und KI-Wrapper unterscheiden sich vor allem im Kontakt zu Kundendaten:
Modellanbieter (zum Beispiel OpenAI, Anthropic, Mistral, Google): Trainiert und betreibt das Basismodell. Kommt nur über die API des Wrappers mit Kundendaten in Berührung.
KI-Wrapper / Vertical AI (zum Beispiel Bewerbungsassistent, Vertragsprüfung, Voice-Agent für Arztpraxen): Baut Anwendung, Prompts und Workflows auf dem Basismodell. Hat direkten Kontakt zu Eingaben, Uploads und angebundenen Systemen.
Für den Datenschutz heißt das: Der Wrapper steht zwischen Kunde und Modellanbieter. Er entscheidet, welche Daten wohin fließen.
Wann gilt die DSGVO für einen KI-Wrapper?
Die DSGVO gilt, sobald personenbezogene Daten verarbeitet werden – und das ist bei fast jedem KI-Wrapper der Fall. Personenbezogene Daten stecken typischerweise an vier Stellen:
Eingaben und Uploads: Namen, Lebensläufe, E-Mails, Verträge, Patientenanfragen
Gerade die Logs werden oft unterschätzt. Wer Prompts und Antworten zur Fehleranalyse speichert, speichert damit genau die Inhalte, die der Kunde für vertraulich hält.
Auch Pseudonymisierung hilft nur begrenzt: Für Sie als Wrapper, der die Zuordnung kennt, bleiben die Daten personenbezogen. Für den Modellanbieter kann das nach einem EuGH-Urteil von 2025 (C-413/23 P) anders aussehen – an Ihren Pflichten ändert das aber nichts. Für den KI-Wrapper-Datenschutz gilt deshalb: Behandeln Sie jede Eingabe als potenziell personenbezogen.
Wer ist verantwortlich: Kunde, Wrapper oder Modellanbieter?
Im B2B-Normalfall ist Ihr Kunde Verantwortlicher, Sie sind sein Auftragsverarbeiterund der Modellanbieter ist Ihr Unterauftragsverarbeiter. Maßgeblich ist dabei nicht die Überschrift im Vertrag, sondern wer tatsächlich über Zweck und Mittel entscheidet.
Die vier Rollen im Überblick:
Ihr Unternehmenskunde ist Verantwortlicher (Art. 4 Nr. 7 DSGVO): Er bestimmt, wofür er Ihr Produkt nutzt, und braucht dafür eine Rechtsgrundlage.
Ihr Startup (Wrapper) ist Auftragsverarbeiter (Art. 28 DSGVO): Sie brauchen einen AV-Vertrag mit dem Kunden, verarbeiten nur nach Weisung und müssen Ihre Schutzmaßnahmen nachweisen.
Der Modellanbieter ist Unterauftragsverarbeiter: Er muss im AV-Vertrag stehen und vom Kunden genehmigt sein.
Ihr Startup für eigene Zwecke ist eigenständig Verantwortlicher: Das betrifft etwa Kundenkonten, Abrechnung und Marketing. Dafür brauchen Sie eine eigene Datenschutzerklärung.
Bei Endkunden-Produkten (B2C) sind Sie dagegen selbst Verantwortlicher. Dann brauchen Sie eine Rechtsgrundlage nach Art. 6 DSGVO, eine Datenschutzerklärung mit Angaben zu den eingesetzten KI-Diensten und zum Verarbeitungsort (Art. 13 und 14 DSGVO) sowie ein Verfahren für Auskunft und Löschung (Art. 15 bis 21 DSGVO).
Die häufigste Falle: Kundendaten für die eigene Produktverbesserung nutzen – Prompts auswerten, Beispiele sammeln, ein eigenes Modell feintunen. Damit verlassen Sie die Weisung Ihres Kunden und werden für diese Nutzung selbst Verantwortlicher. Eine pauschale Klausel im AV-Vertrag löst das nicht.
Bei Verstößen haften Verantwortlicher und Auftragsverarbeiter gegenüber Betroffenen nach Art. 82 DSGVO. Als Wrapper haften Sie, wenn Sie Ihre Pflichten als Auftragsverarbeiter verletzen oder die rechtmäßigen Weisungen Ihres Kunden missachten.
KI-Verordnung (AI Act): Ihr Wrapper ist ein KI-System
Neben der DSGVO gilt die KI-Verordnung (AI Act) – und sie trifft Wrapper-Startups direkt. Wer ein KI-System unter eigenem Namen anbietet, ist dessen Anbieter, auch wenn das Modell von OpenAI oder Anthropic stammt. Der Modellanbieter haftet für sein Basismodell, Sie für Ihr System. Ihre Kunden sind Betreiber.
Keine Manipulation, kein Social Scoring; das eigene Team im Umgang mit KI schulen
2. August 2026
Transparenz (Art. 50)
Chatbots und Voice-Agents müssen sich als KI zu erkennen geben; generierte Inhalte werden maschinenlesbar markiert
2. Dezember 2026
Übergangsfrist für Bestandsprodukte endet
Vor August 2026 gestartete Produkte müssen die Markierung nachrüsten
2. Dezember 2027
Hochrisiko-Pflichten (Anhang III)
Etwa für Bewerberauswahl, Bildung, Kreditwürdigkeit: Risikomanagement, Dokumentation, menschliche Aufsicht
Muss jede KI-Antwort sichtbar gekennzeichnet werden?
Nein. Die KI-Kennzeichnungspflicht nach Art. 50 AI Act verlangt vor allem, dass Nutzer erkennen, wenn sie mit einer KI sprechen. Ein Text, den Ihr Kunde mit Ihrer Hilfe intern erstellt, braucht nicht automatisch einen KI-Hinweis.
Wann wird Vertical AI zum Hochrisiko-System?
Es kommt auf die Funktion an, nicht auf die Branche. Ein Tool, das Bewerbern beim Formulieren des Anschreibens hilft, ist kein Hochrisiko-System. Ein Tool, das Bewerber für Arbeitgeber bewertet, filtert oder sortiert, schon. Die Hochrisiko-Pflichten hat der Digital Omnibus auf Dezember 2027 verschoben – wer in diesen Bereichen baut, sollte die Anforderungen trotzdem jetzt einplanen.
Daneben gilt Art. 22 DSGVO: Entscheidet Ihr System allein über Menschen – etwa mit einer automatischen Absage an Bewerber –, braucht es eine echte menschliche Prüfung. Ein bloßer Freigabe-Klick reicht nicht.
Modellanbieter in den USA: Was beim Drittlandtransfer gilt
US-Modelle dürfen Sie nutzen, wenn der Transfer sauber abgesichert ist. Jede Übermittlung in ein Drittland braucht eine Grundlage nach Art. 44 ff. DSGVO. Grundlage ist meist das EU-US Data Privacy Framework (DPF). Das Gericht der EU hat das Data Privacy Framework im September 2025 bestätigt; ein Rechtsmittel beim EuGH ist noch anhängig. Bis zu einer Entscheidung gilt das DPF weiter.
Für Gründer heißt das: auf das DPF setzen, aber nicht allein darauf bauen. Klären Sie diese sechs Punkte:
Rückfallebene: Enthält der Vertrag zusätzlich Standardvertragsklauseln, falls das DPF fällt?
Region: Gibt es eine EU-Verarbeitung? Das senkt das Risiko, schließt Zugriffe der US-Mutter aber nicht aus.
Aufbewahrung: Wie lange speichert der Anbieter Prompts und Antworten? Gibt es Zero Data Retention?
Training: Ist vertraglich ausgeschlossen, dass Ihre API-Daten zum Training genutzt werden – auch Feedback-Daten?
Alternative: Gibt es für sensible Fälle ein europäisches oder selbst gehostetes Modell?
Diese Antworten gehören in Ihre Unterauftragsverarbeiter-Liste. Enterprise-Kunden fragen genau danach.
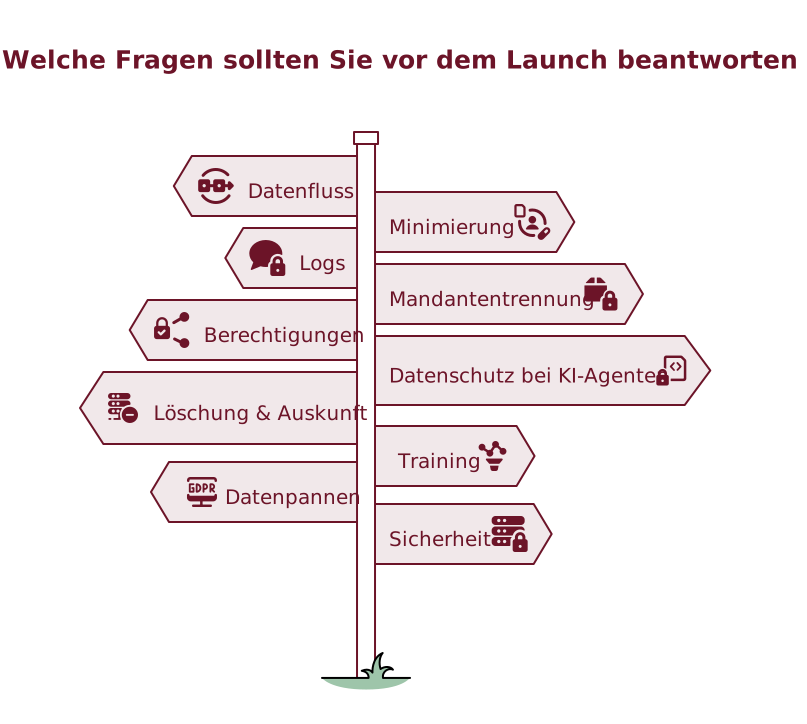
Der Launch-Check: 10 Fragen vor dem ersten Kunden
Datenschutz für einen KI-Wrapper entsteht im Produkt, nicht in der Datenschutzerklärung. Die DSGVO verlangt Datenschutz durch Technikgestaltung (Art. 25), und die Orientierungshilfe der Datenschutzkonferenz zu KI-Systemen von 2025 empfiehlt dazu konkrete technische und organisatorische Maßnahmen für Entwickler. Diese zehn Fragen sollten Sie vor dem Launch beantworten können:
Datenfluss: Welche Daten gehen an den Modellanbieter, welche bleiben bei Ihnen? Gibt es ein Datenflussdiagramm?
Minimierung: Werden Namen, E-Mail-Adressen oder IDs vor dem API-Call entfernt, wo sie nicht nötig sind?
Logs: Speichern Sie Prompts und Antworten? Wie lange, wer hat Zugriff, lässt sich das pro Kunde abschalten?
Mandantentrennung: Kann ein Kunde über die Dokumentensuche niemals Daten eines anderen Kunden sehen?
Berechtigungen: Respektiert Ihre RAG-Suche die Zugriffsrechte der Quellsysteme – oder sieht jeder Nutzer alles?
Datenschutz bei KI-Agenten: Darf Ihr Agent E-Mails senden oder Dateien ändern? Dann nur mit minimalen Rechten, Freigabe vor folgenreichen Aktionen und Schutz gegen Prompt Injection.
Löschung und Auskunft: Können Sie die Daten einer Person vollständig zeigen und löschen – auch in Vektordatenbank und Backups?
Training: Ist geregelt, dass Kundendaten weder bei Ihnen noch beim Modellanbieter ins Training fließen?
Datenpannen: Wer bewertet einen Vorfall, und wie schnell erfährt Ihr Kunde davon? Als Auftragsverarbeiter müssen Sie ihn unverzüglich informieren.
Sicherheit: Verschlüsselung, Mehrfaktor-Login für Admins, Zugriffsprotokolle, Tests gegen Datenabfluss über KI-Ausgaben
Jeder Punkt, den Sie hier sauber lösen, ist später ein Verkaufsargument im Security-Fragebogen.
Drei Sätze, die Enterprise-Kunden nicht mehr reichen
Viele Wrapper-Startups beantworten Datenschutzfragen mit drei Standardsätzen. Jeder ist richtig, aber keiner beantwortet die eigentliche Frage des Kunden.
„Wir trainieren nicht mit euren Daten.“ Der Kunde will wissen: Was passiert sonst mit den Daten – Speicherung, Logs, Weitergabe, Zugriff durch Mitarbeiter?
„Die Daten liegen in der EU.“ Der Kunde will wissen: Wer hat trotzdem Zugriff, etwa eine US-Muttergesellschaft? Wie lässt sich löschen?
„Wir haben einen AV-Vertrag.“ Der Kunde will wissen: Passt er zur tatsächlichen Verarbeitung? Sind alle Unterauftragsverarbeiter gelistet?
Überzeugender ist ein kurzes Datenschutz-Paket zum Produkt: Datenflussdiagramm, Liste der Unterauftragsverarbeiter mit Region, Schutzmaßnahmen, AV-Vertrag und ein benannter Ansprechpartner für Datenschutz. Damit verkürzen Sie den Einkaufsprozess spürbar.
Braucht ein KI-Startup einen Datenschutzbeauftragten?
Oft ja – unabhängig von der Teamgröße. Die bekannte 20-Personen-Schwelle aus § 38 BDSG ist nur einer von mehreren Auslösern. Für KI-Startups sind die anderen meist wichtiger:
Datenschutz-Folgenabschätzung (DSFA): Ist eine Verarbeitung DSFA-pflichtig, müssen Sie einen Datenschutzbeauftragten benennen – auch mit nur einer Person im Team. Die DSFA-Muss-Liste der deutschen Aufsichtsbehörden nennt ausdrücklich KI, die mit Betroffenen interagiert oder persönliche Aspekte bewertet. Das betrifft etwa Bewerbungs-, Scoring- und Kundendialog-Produkte.
Sensible Daten als Kerngeschäft: Verarbeitet Ihr Produkt in großem Umfang Gesundheitsdaten, gilt die Pflicht nach Art. 37 DSGVO – etwa bei KI für Arztpraxen oder Therapieanbieter.
Systematische Überwachung: Analysiert Ihr Produkt Verhalten oder Leistung vieler Menschen, kann ebenfalls Art. 37 DSGVO greifen.
Bund und Länder haben den Wegfall der DSB-Bestellpflicht nach § 38 BDSG angekündigt. Stand heute gilt § 38 Abs. 1 BDSG unverändert, und die Pflichten aus Art. 37 DSGVO blieben auch danach bestehen.
Und es gibt ein Marktargument: Enterprise-Kunden erwarten im AV-Vertrag und im Security-Fragebogen einen benannten Datenschutzbeauftragten. Für ein kleines Team ist ein externer Datenschutzbeauftragter der schnellste Weg dorthin – ohne eigene Stelle und ohne Interessenkonflikt beim CTO oder Gründer.
Fallbeispiel: Bewerbungsassistent im Ein-Personen-Startup
Das Beispiel ist fiktiv, beruht aber auf Mustern, die wir bei frühen KI-Produkten regelmäßig sehen.
Ein Gründer entwickelt eine App: Nutzer laden Lebenslauf und Zeugnisse hoch, die KI schreibt daraus Anschreiben. Das Team besteht aus einer Person, die Beta läuft mit einer Handvoll Testern. Seine Frage: Brauche ich überhaupt einen Datenschutzbeauftragten?
Ein genauer Blick auf das Produkt zeigt drei typische Baustellen:
Ungefilterte Uploads: Zeugnisse enthalten oft Gesundheitsangaben, Religionszugehörigkeit oder Daten Dritter – und alles landet ungefiltert in der KI.
Mandantentrennung: Ein Fehler im Nutzerfilter ließ Dokumente zeitweise in fremden Suchergebnissen auftauchen.
Löschung: Der Lösch-Button entfernt das Konto, aber nicht die Daten in Suchindex und Logs.
Unsere Einschätzung: Eine DSFA ist wahrscheinlich nötig, damit auch ein Datenschutzbeauftragter – trotz Ein-Personen-Team. Auslöser ist die Verarbeitung sensibler Bewerberdaten mit KI.
Und der AI Act? Solange die App nur Bewerbern beim Formulieren hilft, ist sie kein Hochrisiko-System. Würde der Gründer dieselbe Technik an Arbeitgeber verkaufen, um Bewerber zu bewerten oder zu sortieren, sähe das anders aus.
Die gute Nachricht: In der Beta-Phase lassen sich alle Punkte mit überschaubarem Aufwand lösen. Nach dem Launch mit zahlenden Kunden wird es deutlich teurer.
Fazit: KI-Wrapper Datenschutz gehört in die Produkt-Roadmap
KI-Wrapper Datenschutz ist keine Formalie, sondern Teil der Produktarchitektur. Welche Daten in den Prompt fließen, was geloggt wird, was Ihr Agent darf und wie sich Daten löschen lassen, entscheiden Sie im Code – nicht in der Datenschutzerklärung. Wer das vor dem ersten Enterprise-Kunden klärt, verkürzt Sales-Zyklen und spart teure Umbauten.
KI-Beratung anfragen
Umfassende Beratung rund um die KI-Verordnung – von der Risikoklassifizierung Ihrer KI-Systeme bis zur laufenden Begleitung als externer KI-Beauftragter.
Ein GPT-Wrapper ist ein KI-Wrapper auf Basis der OpenAI-Modelle. Die Anwendung ergänzt das Modell um eigene Prompts, Workflows und eine Oberfläche, trainiert es aber nicht selbst. Datenschutzrechtlich gilt dasselbe wie für jeden anderen KI-Wrapper.
Darf ich die OpenAI- oder Anthropic-API DSGVO-konform nutzen?
Ja – mit AV-Vertrag, abgesichertem Drittlandtransfer (DPF, hilfsweise Standardvertragsklauseln) und geklärten Regeln zu Speicherung und Training. Ihre Kunden müssen den Anbieter als Unterauftragsverarbeiter kennen und genehmigen. Wie das bei Anthropic aussieht, erklärt der Beitrag zum Datenschutz bei Claude.
Brauche ich eine Einwilligung der Nutzer?
Nicht pauschal. Im B2B-Fall braucht Ihr Kunde eine Rechtsgrundlage, meist Vertrag oder berechtigtes Interesse. Eine Einwilligung wird erst bei sensiblen Daten oder in bestimmten B2C-Fällen relevant.
Muss ich Nutzer in der Datenschutzerklärung über die KI informieren?
Bei eigenen B2C-Produkten ja: Nennen Sie die eingesetzten KI-Dienste, den Zweck und den Verarbeitungsort (Art. 13 und 14 DSGVO). Im B2B-Fall liegt die Informationspflicht beim Kunden – er braucht dafür Ihre Angaben.
Muss ich eine Datenschutz-Folgenabschätzung machen?
Eine Datenschutz-Folgenabschätzung (DSFA) ist im B2B-Fall Aufgabe Ihres Kunden – Sie müssen ihn aber mit Informationen unterstützen. Bei eigenen B2C-Produkten oder wenn Ihr Produkt Menschen bewertet, müssen Sie selbst prüfen. Eine vorbereitete DSFA-Vorlage zum Produkt ist ein starkes Verkaufsargument.
Bin ich nach dem AI Act Anbieter, obwohl ich kein Modell trainiere?
Nein. Nutzer müssen erkennen können, dass sie mit einer KI sprechen, und generierte Inhalte werden maschinenlesbar markiert. Ein sichtbarer Hinweis unter jedem Text ist nicht vorgeschrieben.
Was tun, wenn mein KI-Agent Daten an die falsche Stelle schickt?
Datenfluss stoppen, Vorfall dokumentieren und Ihren Kunden unverzüglich informieren. Er entscheidet, ob eine Meldung an die Aufsichtsbehörde nötig ist – dafür hat er 72 Stunden.
Wer haftet bei Datenschutzverstößen im KI-Wrapper?
Gegenüber Betroffenen haften Verantwortlicher und Auftragsverarbeiter nach Art. 82 DSGVO. Als Wrapper haften Sie, wenn Sie Ihre Pflichten als Auftragsverarbeiter verletzen oder Weisungen Ihres Kunden missachten. Im Verhältnis zu Ihren Kunden regelt der AV-Vertrag die Einzelheiten.
Ab wann brauche ich einen Datenschutzbeauftragten?
Spätestens ab 20 Personen, die ständig mit personenbezogenen Daten arbeiten – oft aber schon ab der ersten Person, wenn Ihr Produkt DSFA-pflichtig ist oder in großem Umfang sensible Daten verarbeitet.
Beitrag zuletzt aktualisiert am 9. November 2026
Autor dieses Beitrags
Jörg ter Beek
CEO & Experte für Datenschutz & KI-Compliance bei Cortina Consult
Ihre Vorteile mit Cortina Consult in der KI-Compliance
Wir begleiten Unternehmen dabei, Künstliche Intelligenz rechtssicher, transparent und verantwortungsvoll einzusetzen – digital, praxisnah und zu fixen Konditionen. Ob Risikobewertung nach EU AI-Act oder in der Schulung Ihrer Mitarbeitenden – Wir sorgen dafür, dass der Einsatz von KI-Systemen in Ihrem Unternehmen den regulatorischen Vorgaben entspricht und rechtliche Risiken minimiert werden.
Ein KI-Wrapper nutzt fremde Sprachmodelle und löst trotzdem DSGVO-Pflichten aus. Rollenverteilung, US-Modelle, AI Act und die Frage nach einem externen...
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Hubspot Embedded Content. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von HubSpot. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Hubspot Meetings. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.