
Top-Themen im Datenschutz:
TÜV-zertifizierte externe Datenschutzbeauftragte für Unternehmen, Kliniken und kirchliche Träger in Rheine – mit fester Monatspauschale für den Datenschutz, eigener Datenschutzsoftware und Erfahrung mit DSGVO und KDG.
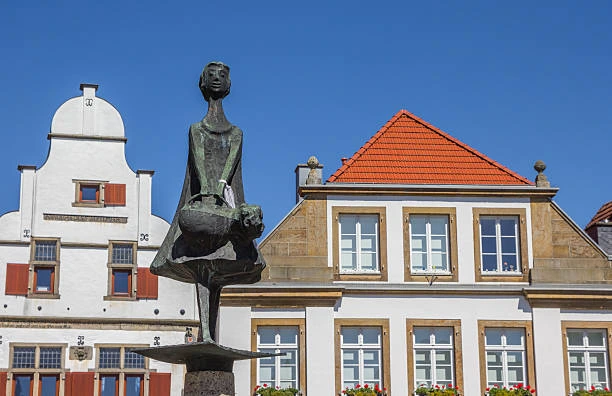
Cortina Consult unterstützt Unternehmen und Einrichtungen in Rheine mit TÜV-zertifizierten externen Datenschutzbeauftragten bei der Umsetzung der Datenschutzanforderungen nach DSGVO.
Kosten: Externe Datenschutzbetreuung ab 125 € pro Monat als feste Pauschale, abhängig von Unternehmensgröße, Branche und Umfang der Datenverarbeitung.
Leistungen: Datenschutzaudit, laufende Beratung, Prüfung von Datenschutzprozessen, Datenschutzsoftware und E-Learning-Schulungen für Beschäftigte.
Für wen? Unternehmen, Arztpraxen, Kliniken, Pflegedienste, Speditionen, Handwerksbetriebe und kirchliche Träger in Rheine und Umgebung.
DSGVO und KDG: Beratung sowohl nach der DSGVO als auch nach dem Gesetz über den Kirchlichen Datenschutz (KDG).
Erfahrung und Betreuung: Über zehn Jahre Beratungserfahrung, TÜV-zertifizierte Datenschutzbeauftragte und digitale Betreuung mit festem Ansprechpartner.
Zwischen Münster, Osnabrück und der niederländischen Grenze hat sich Rheine zum wirtschaftlichen Zentrum des nördlichen Münsterlands entwickelt. Die Stadt an der Ems zählt 77.552 Einwohner und ist die größte im Kreis Steinfurt.
Die Wirtschaft ruht auf mehreren Säulen: Ernährung, Gesundheit, Logistik, Maschinenbau, Textil und Windenergie gelten als Leitbranchen. Zu den größten Arbeitgebern zählen die Stiftung Mathias-Spital mit dem Klinikum Rheine, der Lebensmittelhersteller apetito und der Caritasverband Rheine. Auffallend viele Beschäftigte arbeiten damit täglich mit besonders schützenswerten Daten: Gesundheits-, Sozial- und Beschäftigtendaten.
Als externer Datenschutzbeauftragter in Rheine übernimmt Cortina Consult diese gesetzlich geforderte Rolle für Unternehmen, Praxen, Vereine und kirchliche Einrichtungen. Die feste Monatspauschale beginnt bei 125 € und richtet sich nach Größe, Branche und Umfang der Datenverarbeitung.
In wenigen Schritten zu Ihrem persönlichen Preisrichtwert.
Ein externer Datenschutzbeauftragter ist ein spezialisierter Dienstleister, den ein Unternehmen nach Art. 37 Abs. 6 DSGVO auf Grundlage eines Dienstvertrags benennt. Er erfüllt die gesetzlichen Aufgaben, ohne dass im Unternehmen eine eigene Stelle entsteht. Die Verantwortung für die Datenverarbeitung bleibt bei der Geschäftsführung (Art. 24 DSGVO). Art. 39 DSGVO nennt fünf Kernaufgaben:
Hinzu kommen Pflichten des Unternehmens, bei denen der Datenschutzbeauftragte fachlich unterstützt: das Verzeichnis von Verarbeitungstätigkeiten, Verträge zur Auftragsverarbeitung, Löschkonzepte und die Bewertung von Datenpannen. Er arbeitet dabei weisungsfrei und berichtet direkt an die höchste Managementebene (Art. 38 Abs. 3 DSGVO).
Ob eine Benennungspflicht besteht, regeln Art. 37 DSGVO und § 38 BDSG. Ein Datenschutzbeauftragter ist erforderlich, wenn mindestens einer dieser Fälle vorliegt:
Bei der 20-Personen-Grenze zählen Köpfe, nicht Vollzeitstellen. Teilzeitkräfte, Auszubildende und Aushilfen werden mitgerechnet, sofern sie regelmäßig mit personenbezogenen Daten arbeiten. Für kirchliche Einrichtungen gelten eigene Regeln nach dem KDG.
Wer trotz Pflicht keinen Datenschutzbeauftragten benennt, riskiert ein Bußgeld von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes (Art. 83 Abs. 4 DSGVO). Und auch ohne Benennungspflicht gilt die DSGVO für kleine Betriebe vollständig – vom Verarbeitungsverzeichnis bis zur Datenschutzerklärung.
Für Unternehmen mit Sitz in Rheine ist die Landesbeauftragte für Datenschutz und Informationsfreiheit Nordrhein-Westfalen (LDI NRW) in Düsseldorf zuständig. Sie berät, prüft Beschwerden, nimmt Meldungen zu Datenpannen entgegen und verhängt Bußgelder. Ihr teilen wir nach der Benennung die Kontaktdaten des Datenschutzbeauftragten mit (Art. 37 Abs. 7 DSGVO).
Viele Betriebe im nördlichen Münsterland arbeiten eng mit Partnern im benachbarten Niedersachsen zusammen, etwa im Emsland oder in Osnabrück. Hat ein Unternehmen Standorte in beiden Ländern, entscheidet der Ort der Hauptniederlassung über die Zuständigkeit (§ 40 Abs. 2 BDSG). Liegt die Zentrale in Rheine, bleibt die LDI NRW Ansprechpartnerin – auch für die Filiale in Lingen.
Eine Besonderheit gilt für kirchliche Einrichtungen: Sie unterliegen nicht der LDI NRW, sondern einer eigenen kirchlichen Datenschutzaufsicht. In Rheine betrifft das einen großen Teil des Gesundheits- und Sozialwesens.
Krankenhäuser, Pflegeheime, Kitas und Beratungsstellen in katholischer Trägerschaft wenden nicht die DSGVO direkt an, sondern das Gesetz über den Kirchlichen Datenschutz (KDG). Die DSGVO erlaubt Kirchen in Art. 91 eigene Datenschutzregeln, solange sie mit der Verordnung in Einklang stehen. Für evangelische Einrichtungen gilt entsprechend das DSG-EKD.
In Rheine betrifft das große Arbeitgeber: Die katholische Mathias-Stiftung betreibt mit dem Klinikum Rheine das Schwerpunktkrankenhaus der Region, hinzu kommen der Caritasverband, Pfarreien, Schulen und Senioreneinrichtungen. Zuständige Aufsicht für den nordrhein-westfälischen Teil des Bistums Münster ist das Katholische Datenschutzzentrum in Dortmund.
Inhaltlich ähnelt das KDG der DSGVO, im Detail gibt es Unterschiede. Seit der KDG-Novelle 2026 greift die Pflicht zur Bestellung eines betrieblichen Datenschutzbeauftragten wie im BDSG erst ab 20 Personen, die ständig mit der Verarbeitung personenbezogener Daten befasst sind (§ 36 Abs. 2 lit. a KDG). Diözesen, Kirchengemeinden, Kirchenstiftungen und Gemeindeverbände müssen dagegen unabhängig von der Personenzahl einen Datenschutzbeauftragten bestellen. Auch Bußgeldrahmen, Meldewege und Formulare folgen eigenen Regeln. Wir betreuen kirchliche Träger nach KDG und DSG-EKD und kennen die Verfahren der kirchlichen Aufsichten.
Ergänzend regelt die Durchführungsverordnung zum KDG (KDG-DVO) die technischen und organisatorischen Maßnahmen: Daten werden Schutzklassen zugeordnet, aus denen sich Anforderungen an Zugriffsrechte, Verschlüsselung und Protokollierung ergeben. Datenpannen meldet eine katholische Einrichtung nicht der LDI NRW, sondern dem Katholischen Datenschutzzentrum. Arbeitet ein privater Dienstleister für einen kirchlichen Träger, gelten für den Vertrag zur Auftragsverarbeitung ebenfalls die kirchlichen Vorgaben.
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenJede Leitbranche in Rheine bringt eigene Daten, Risiken und Spezialvorschriften mit. Ein Pflegedienst braucht andere Regeln als eine Spedition, ein Onlineshop andere als ein Zulieferer der Windindustrie. Ein externer Datenschutzbeauftragter mit Branchenerfahrung erkennt diese Unterschiede schnell und setzt Prioritäten dort, wo die größten Risiken für Kunden, Patienten und Beschäftigte liegen. Diese fünf Schwerpunkte begegnen uns in der Beratung von Unternehmen aus Rheine besonders häufig:
Lebensmittelhersteller und Caterer wie apetito, 1958 in Rheine gegründet, beliefern Kliniken, Schulen, Kitas und Senioreneinrichtungen. Dabei fallen Kundendaten aus Bestellportalen an, manchmal auch Angaben zu Unverträglichkeiten oder Diätformen – und damit Gesundheitsdaten nach Art. 9 DSGVO. Hinzu kommen Schichtpläne, Zeiterfassung und Videoüberwachung in Produktion und Lager. Gefragt sind klare Zugriffsrechte, saubere Auftragsverarbeitungsverträge mit IT-Dienstleistern und abgestimmte Löschfristen für Kunden- und Personaldaten.
Kliniken, Arztpraxen, Pflegedienste und soziale Träger verarbeiten Gesundheits- und Sozialdaten und unterliegen zusätzlich der Schweigepflicht nach § 203 StGB. Typische Themen sind Zugriffskonzepte für Patientenakten, Videosprechstunden, Messenger im Pflegealltag und die Zusammenarbeit mit externen Laboren oder Abrechnungsstellen. Kirchliche Träger beachten dabei das KDG, private Praxen und Pflegedienste die DSGVO. Mit der elektronischen Patientenakte und der Telematikinfrastruktur kommen weitere technische und organisatorische Pflichten hinzu.
Mit dem Güterverkehrszentrum, dem Kanalhafen und der Lage an der A30 ist Rheine ein Logistikstandort zwischen Ruhrgebiet, Nordsee und Benelux. Speditionen arbeiten mit GPS-Ortung, Telematik, Fahrer-Apps und digitalen Lieferscheinen. Hier geht es um die Frage, wann die Ortung von Fahrzeugen zulässig ist, wie lange Bewegungsdaten gespeichert werden dürfen und wie der Betriebsrat einzubinden ist. Auch Kundendaten in Sendungsverfolgung und Zustellnachweisen gehören dazu.
Rund um Rheine ist nahezu die gesamte Wertschöpfungskette der Windenergie vertreten, ergänzt durch Maschinen- und Anlagenbauer. Fernwartung, Ticketsysteme und Servicetechniker beim Kunden machen den Datenschutz zum Vertragsthema. Kunden verlangen Auftragsverarbeitungsverträge und Nachweise zu technischen und organisatorischen Maßnahmen, oft schon in der Ausschreibung. Bei Konzernverbünden oder Cloud-Diensten außerhalb der EU braucht der Datentransfer zudem eine Rechtsgrundlage nach Art. 44 ff. DSGVO.
Die Textilindustrie hat Rheine über Generationen geprägt. Heute stehen Mode- und Textilunternehmen, Handel und Onlineshops vor ähnlichen Fragen: Kundenkonten, Zahlungsdaten, Newsletter mit Double-Opt-in, Tracking und Cookie-Banner. Ein Datenschutzbeauftragter prüft, ob Einwilligungen wirksam eingeholt werden und Dienstleister wie Shopsysteme, Zahlungsanbieter oder Versandpartner vertraglich eingebunden sind. Auch Kundenkarten, Bonusprogramme und Videoüberwachung im Ladengeschäft gehören auf den Prüfstand, ebenso Bewerberdaten aus dem Recruiting.
Unternehmen können einen eigenen Mitarbeiter benennen oder einen externen Dienstleister beauftragen. Ein interner Datenschutzbeauftragter braucht Fachkunde, regelmäßige Fortbildung und Arbeitszeit für das Amt. Er genießt zudem besonderen Kündigungsschutz (§ 38 Abs. 2 i. V. m. § 6 Abs. 4 BDSG). Geschäftsführung, IT- oder Personalleitung kommen wegen möglicher Interessenkonflikte in der Regel nicht infrage.
Für große Organisationen mit vielen Verarbeitungen kann sich eine interne Stelle lohnen. Die meisten kleinen und mittleren Unternehmen in Rheine fahren mit einem externen Datenschutzbeauftragten günstiger: Sie kaufen Fachwissen im benötigten Umfang ein, müssen niemanden ausbilden und erhalten eine unabhängige Außensicht auf ihre Prozesse.
Ein externer Dienstleister bringt außerdem Erfahrung aus vielen Mandaten mit. Er kennt typische Schwachstellen, aktuelle Urteile und die Prüfpraxis der Aufsichtsbehörden – Wissen, das ein interner Datenschutzbeauftragter neben seiner eigentlichen Aufgabe erst aufbauen muss. Die Übersicht zeigt die wichtigsten Unterschiede.
Interner DSB | Externer DSB |
|---|---|
✔ Keine extra Lohnkosten Ein interner DSB kann auch weitere Aufgaben für das Unternehmen erledigen. | ✔ Transparente und planbare Kosten Pauschalpakete bieten Kostentransparenz. Die Auslagerung der Arbeit spart intern Zeit. |
✔ Vertrauen der Angestellten Das Vertrauen auf die Qualität der Leistung muss nicht erst gewonnen werden. | ✔ Expertise & langjährige Erfahrung Vertrauen wird durch Qualität geschaffen. Die langjährige Erfahrung unserer DSB und DSK schafft effiziente Prozesse. |
✘ Gefahr der Betriebsblindheit Internen Mitarbeitern stecken oft tief in den Unternehmensstrukturen und haben Schwierigkeiten objektiv auf diese zu schauen. | ✔ Objektive Außenperspektive Ein objektiver Blickwinkel und persönliche Distanz zu Mitarbeitern sind für die Findung & Umsetzung der Maßnahmen von Vorteil. |
✘ Haftungsrisiko für das Unternehmen Das Unternehmen haftet für das Handeln der eigenen Mitarbeiter. Im Falle eines Datenschutzvorfalls oder eines Verstoßes kann dies sehr teuer werden. | ✔ Kein Risiko für das Unternehmen Durch die Umsetzung der DSGVO mithilfe eines externen Experten sind Sie auf der sicheren Seite und schützen sich vor hohen Bußgeldern. |
✘ Kündigungsschutz Interne Mitarbeiter unterliegen dem Kündigungsschutz (§38 BDSG). | ✔ Variable Vertragslaufzeit Der Vertrag mit einem externen Datenschutzbeauftragten kann jederzeit zur vereinbarten Frist gekündigt werden. |
✘ Zusatzkosten Das Erwerben von Qualifikationen für einen Datenschutzbeauftragten bringt Kosten für das Unternehmen mit sich (Schulungen kosten 3.000–8.000€). | ✔ Keine Ausbildungskosten Der DSB trägt alle Kosten für seine Fort- und Weiterbildungen. |
✔ IT-Sicherheit inklusive Manche Datenschutzberater verfügen außerdem über die Qualifikation zum IT-Sicherheitsbeauftragten und können diesen Bereich gleichzeitig abdecken. |
Cortina Consult betreut Unternehmen in Rheine ab 125 € im Monat. Die Pauschale richtet sich nach der Zahl der Beschäftigten, der Branche, der Zahl der Standorte und der Art der verarbeiteten Daten. Eine Arztpraxis mit Gesundheitsdaten braucht mehr Begleitung als ein Handwerksbetrieb mit überschaubarer Kundendatei.
In der Pauschale enthalten sind die Benennung als Datenschutzbeauftragter, ein fester Ansprechpartner, unsere Datenschutzsoftware für Verarbeitungsverzeichnis, technische und organisatorische Maßnahmen und Datenpannen sowie E-Learning-Schulungen für Ihre Beschäftigten. Zum Start führen wir ein Datenschutzaudit durch und erstellen daraus einen priorisierten Maßnahmenplan.
Ein fester Monatspreis schafft Planungssicherheit. Viele Anbieter rechnen dagegen nach Stunden ab – jede Rückfrage und jede Vertragsprüfung erscheint dann auf der Rechnung. Unsere Pauschale deckt das laufende Mandat ab, sodass Ihr Team Fragen frühzeitig stellt, statt aus Kostengründen zu warten.
Die DSGVO schreibt keinen bestimmten Abschluss vor. Nach Art. 37 Abs. 5 DSGVO zählt die berufliche Qualifikation, insbesondere das Fachwissen im Datenschutzrecht und in der Datenschutzpraxis. Bei der Auswahl helfen diese Kriterien:
Unsere Datenschutzbeauftragten sind von TÜV Rheinland und TÜV Nord zertifiziert und bilden sich laufend fort, etwa zu neuen Urteilen, Leitlinien der Aufsichtsbehörden und der KI-Verordnung. Hinter dem Team stehen mehr als zehn Jahre Erfahrung, über 400 betreute Kunden und mehr als 500 abgeschlossene Projekte.
Wir betreuen Unternehmen und Einrichtungen im gesamten Stadtgebiet – von der Innenstadt über Schotthock, Eschendorf, Wietesch und Altenrheine bis nach Mesum, Elte, Hauenhorst und Bentlage. Auch im Umland sind wir für Betriebe in Emsdetten, Neuenkirchen, Hörstel, Ibbenbüren, Steinfurt und Spelle tätig.
Unser Sitz in Münster liegt rund 45 Kilometer von Rheine entfernt. Die Betreuung erfolgt digital: Audits, Abstimmungen und Schulungen laufen per Video, die Dokumentation in unserer Software. Das spart Anfahrtszeit und Kosten. Unternehmen mit mehreren Standorten im Münsterland und im Emsland betreuen wir in einem gemeinsamen Mandat.
Im Norden unterstützen wir Sie als externer Datenschutzbeauftragter unter anderem in folgenden Regionen: Braunschweig, Bremen, Bremerhaven, Göttingen, Hamburg, Hannover, Kiel, Lübeck, Oldenburg, Osnabrück, Rheine, Hildesheim, Lüneburg, Rostock und Wolfsburg.
Diese Fragen stellen uns Unternehmen, Praxen und Einrichtungen aus Rheine besonders häufig – von kirchlichen Kitas über Speditionen bis zum Handwerksbetrieb. Die Antworten geben einen ersten Überblick über Benennungspflicht, Branchenfragen und Ablauf und ersetzen keine Prüfung im konkreten Einzelfall durch einen Datenschutzbeauftragten. Alles Weitere, etwa zu Ihrer Branche, Ihren Standorten oder besonderen Verarbeitungen, klären wir gern im unverbindlichen Erstgespräch per Video oder Telefon.
Kitas in katholischer Trägerschaft unterliegen dem KDG. Ob ein eigener Datenschutzbeauftragter nötig ist, hängt vom Träger ab: Ist eine Kirchengemeinde oder Kirchenstiftung Träger, besteht die Bestellungspflicht unabhängig von der Personenzahl. Eigenständige Träger wie Vereine oder gemeinnützige GmbHs bestellen seit der KDG-Novelle 2026 erst ab 20 Personen, die ständig mit der Verarbeitung personenbezogener Daten befasst sind, einen betrieblichen Datenschutzbeauftragten (§ 36 Abs. 2 lit. a KDG). Wir prüfen die Struktur im Erstgespräch und übernehmen die Rolle auf Wunsch extern.
Ja, wenn es einen klaren Zweck gibt, etwa Tourenplanung, Diebstahlschutz oder Nachweise gegenüber Kunden. Die Ortung muss verhältnismäßig sein, die Beschäftigten müssen informiert werden, und eine dauerhafte Leistungs- oder Verhaltenskontrolle ist unzulässig. Bei privater Nutzung von Dienstfahrzeugen braucht es zusätzliche Regeln. Besteht ein Betriebsrat, ist die Einführung mitbestimmungspflichtig (§ 87 Abs. 1 Nr. 6 BetrVG). Eine Betriebsvereinbarung schafft für alle Seiten Klarheit.
In der Regel ab 20 Personen, die ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Mitarbeitende, die ausschließlich in der Werkstatt oder auf der Baustelle arbeiten, zählen meist nicht mit. Büroangestellte, Meister mit Tablet für Aufmaß und Kundendaten oder Auszubildende in der Verwaltung dagegen schon. Kleinere Betriebe brauchen keinen Datenschutzbeauftragten, müssen die DSGVO aber trotzdem einhalten – etwa bei Kundendaten, Personalakten und der Website.
Ja. Ein externer Datenschutzbeauftragter lässt sich nach den Regeln des bestehenden Vertrags kündigen, einen besonderen Kündigungsschutz wie beim internen Datenschutzbeauftragten gibt es nicht. Wir übernehmen vorhandene Dokumente, prüfen sie auf Aktualität und führen sie in unserer Software weiter. Nach der Benennung teilen wir der Aufsichtsbehörde die neuen Kontaktdaten mit, Lücken aus der bisherigen Betreuung zeigt das Einstiegsaudit auf. So geht beim Wechsel kein Wissen verloren.
Nach dem Erstgespräch erhalten Sie ein Festpreisangebot. Mit der Unterschrift benennen Sie uns als Datenschutzbeauftragten, danach melden wir die Kontaktdaten bei der zuständigen Aufsicht. Für die Bestandsaufnahme genügen zunächst wenige Angaben: Standorte, ungefähre Zahl der Beschäftigten, eingesetzte Software und vorhandene Datenschutzdokumente. Strukturierte Fragebögen in unserer Software führen Ihr Team Schritt für Schritt durch die Erfassung. Als externer Datenschutzbeauftragter in Rheine stehen wir ab dem ersten Tag für Rückfragen bereit.
Professioneller Datenschutz zum Budget-Preis mit Software, Schulungen, Audits & Vorlagen inklusive
Wir helfen Unternehmen dabei, die Anforderungen der DSGVO im Unternehmen umzusetzen – digital, so einfach wie möglich, zu fixen Konditionen. Als Beratungsdienstleister und externer Datenschutzbeauftragter sorgen wir für die Einhaltung der DSGVO-Vorgaben bei der Verarbeitung von personenbezogenen Daten in Ihrem Unternehmen.

Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Hubspot Embedded Content. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von HubSpot. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Hubspot Meetings. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen