Zwischen Hamburg und der Lüneburger Heide: TÜV-zertifizierte externe Datenschutzbeauftragte zum Festpreis für Unternehmen, Praxen und Einrichtungen – mit eigener Compliance-Software und E-Learning.
Cortina Consult unterstützt Unternehmen in Lüneburg und Umgebung als externer Datenschutzbeauftragter bei der Umsetzung der DSGVO und des Bundesdatenschutzgesetzes (BDSG).
Kosten:Externer Datenschutz ab 125 € monatlich zum Festpreis.
Leistungen:Datenschutzberatung, Audits, digitale Dokumentation, Compliance-Software und Mitarbeiterschulungen.
Für wen:Unternehmen, Arztpraxen, Pflegeeinrichtungen und mittelständische Betriebe.
Betreuung:TÜV-zertifizierte Datenschutzexpertise, über zehn Jahre Beratungserfahrung und digitale Betreuung.
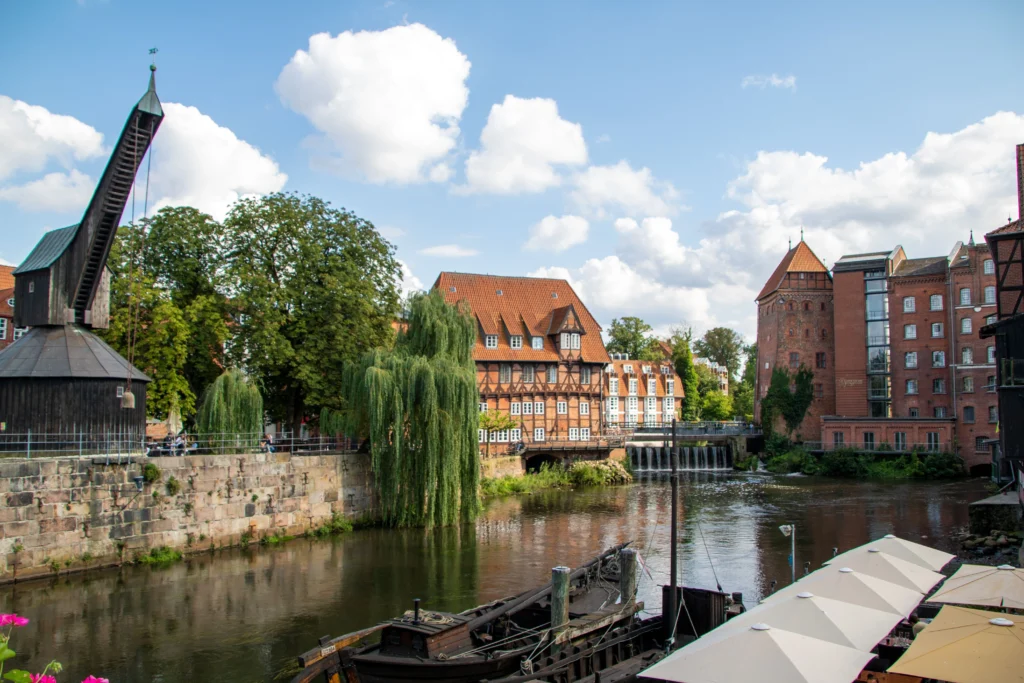
Was Lüneburg für den Datenschutz besonders macht
Die Hansestadt Lüneburg mit rund 79.300 Einwohnern ist kein Datenschutz-Standort wie jeder andere. Vier Eigenheiten prägen die Fragen, die uns Lüneburger Unternehmen stellen:
Zwei Bundesländer im Alltag. Als Teil der Metropolregion Hamburg arbeiten viele Lüneburger Unternehmen mit Kunden, Dienstleistern oder verbundenen Unternehmen im Nachbarbundesland. Bei mehreren Standorten stellt sich deshalb die Frage, welche Aufsichtsbehörde zuständig ist.
Gesundheit als größter Arbeitgeber. Rund um die Gesundheitsholding Lüneburg mit dem Städtischen Klinikum arbeiten Praxen, Pflegedienste und Zulieferer täglich mit Gesundheitsdaten – der sensibelsten Datenkategorie der DSGVO.
Hochschulstadt mit Gründerszene. Im Umfeld der Leuphana Universität entstehen IT-Dienstleister und Start-ups, die oft Daten im Auftrag ihrer Kunden verarbeiten und Datenschutz von Beginn an einplanen müssen (Art. 25 DSGVO).
Altstadt mit vielen Gästen. Zwischen Marktplatz, Am Sande und dem Wasserviertel verarbeiten Handel, Gastronomie und Hotellerie Zahlungs-, Buchungs- und Kundendaten – meist ohne eigene Rechts- oder IT-Abteilung.
Allen vier Feldern gemeinsam: Die Anforderungen kommen von außen und im Format einer Großstadt. Konzernkunden verlangen Auftragsverarbeitungsverträge, Klinikverbünde prüfen ihre Zulieferer. Den Betrieben fehlen dafür oft die personellen Ressourcen – genau diese Lücke schließt ein externer Datenschutzbeauftragter.
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Externer Datenschutzbeauftragter in Lüneburg: Was wir übernehmen
Ein externer Datenschutzbeauftragter ist ein spezialisierter Dienstleister, den ein Unternehmen nach Art. 37 Abs. 6 DSGVO per Vertrag benennt. Er berät die Geschäftsführung, überwacht die Einhaltung der DSGVO und ist Ansprechpartner für Beschäftigte, Kunden und Aufsichtsbehörden. Die Verantwortung für den Datenschutz bleibt bei der Unternehmensleitung (Art. 24 DSGVO). Der Datenschutzbeauftragte sorgt dafür, dass diese Verantwortung fachlich fundiert wahrgenommen wird.
Als externer Datenschutzbeauftragter in Lüneburg übernimmt Cortina Consult diese Rolle für Unternehmen, Praxen und Einrichtungen in der Hansestadt und im Umland. Wir prüfen Prozesse, führen die Pflichtdokumentation digital und begleiten Sie bei allen Fragen rund um personenbezogene Daten – ab 125 € im Monat als feste Pauschale für Ihren Datenschutz.
Im Alltag heißt das: Wir prüfen neue Software, bevor sie eingeführt wird, beantworten Auskunftsersuchen von Kunden, schulen Ihre Beschäftigten und sind erreichbar, wenn ein Laptop verloren geht oder eine E-Mail an den falschen Empfänger versandt wurde. Sie behalten die Entscheidungen, wir liefern die fachliche Grundlage dafür.
Wir betreuen Unternehmen in Adendorf, Bleckede und Amt Neuhaus ebenso wie in den Samtgemeinden Bardowick, Gellersen, Scharnebeck, Ostheide, Ilmenau, Dahlenburg und Amelinghausen. Audits und Abstimmungen laufen per Video. Begehungen vor Ort vereinbaren wir bei Bedarf. Für Unternehmen mit mehreren Standorten entlang der Achse Hamburg–Lüneburg–Uelzen bündeln wir den Datenschutz in einem Mandat: ein Ansprechpartner, eine Dokumentation und ein gemeinsamer Überblick über alle Niederlassungen.
Wer braucht in Lüneburg einen Datenschutzbeauftragten?
Personenbezogene Daten werden geschäftsmäßig übermittelt oder für Markt- und Meinungsforschung verarbeitet.
Die Kerntätigkeit besteht in der umfangreichen Verarbeitung von Gesundheitsdaten oder in der systematischen Überwachung von Personen.
Für die 20-Personen-Schwelle zählt die tatsächliche Tätigkeit. Teilzeitkräfte, Auszubildende und Aushilfen sind daher mitzuberücksichtigen, wenn sie regelmäßig mit der automatisierten Verarbeitung personenbezogener Daten befasst sind. Eine nur gelegentliche Berührung mit personenbezogenen Daten reicht nicht automatisch aus.
Auch ohne Benennungspflicht gelten alle übrigen DSGVO-Pflichten. Dazu gehören unter anderem Informationspflichten, Verarbeitungsverzeichnisse, technische und organisatorische Maßnahmen sowie Auftragsverarbeitungsverträge. Ein externer Datenschutzbeauftragter kann kleinere Betriebe dabei fachlich unterstützen. Eine Benennung ist aber nicht in jedem Fall erforderlich.
Interner oder externer DSB – und was kostet das?
Unternehmen können einen eigenen Mitarbeiter benennen oder einen externen Datenschutz-Dienstleister beauftragen. Ein interner DSB braucht Ausbildung, regelmäßige Fortbildung und Arbeitszeit für das Amt. Er genießt besonderen Kündigungsschutz (§ 38 Abs. 2 i. V. m. § 6 Abs. 4 BDSG), und Geschäftsführung, IT- oder Personalleitung scheiden wegen Interessenkonflikten in der Regel aus.
Eine interne Lösung kann sich für große Organisationen lohnen, die eine Vollzeitstelle auslasten und dauerhaft finanzieren. Für die meisten kleinen und mittleren Unternehmen in Lüneburg ist der externe Weg wirtschaftlicher, weil sie Fachwissen nur im benötigten Umfang einkaufen und keine eigene Stelle aufbauen müssen.
Cortina Consult betreut Lüneburger Unternehmen ab 125 € im Monat. Der Preis richtet sich nach Beschäftigtenzahl, Branche, Standorten und Umfang der Verarbeitung. Enthalten sind die Benennung als Datenschutzbeauftragter, unsere Datenschutzsoftware, E-Learning-Schulungen und ein persönlicher Ansprechpartner. Die Übersicht zeigt die wichtigsten Unterschiede.
Interner DSB
Externer DSB
✔ Keine extra Lohnkosten
Ein interner DSB kann auch weitere Aufgaben für das Unternehmen erledigen.
✔ Transparente und planbare Kosten
Pauschalpakete bieten Kostentransparenz. Die Auslagerung der Arbeit spart intern Zeit.
✔ Vertrauen der Angestellten
Das Vertrauen auf die Qualität der Leistung muss nicht erst gewonnen werden.
✔ Expertise & langjährige Erfahrung
Vertrauen wird durch Qualität geschaffen. Die langjährige Erfahrung unserer DSB und DSK schafft effiziente Prozesse.
✘ Gefahr der Betriebsblindheit
Internen Mitarbeitern stecken oft tief in den Unternehmensstrukturen und haben Schwierigkeiten objektiv auf diese zu schauen.
✔ Objektive Außenperspektive
Ein objektiver Blickwinkel und persönliche Distanz zu Mitarbeitern sind für die Findung & Umsetzung der Maßnahmen von Vorteil.
✘ Haftungsrisiko für das Unternehmen
Das Unternehmen haftet für das Handeln der eigenen Mitarbeiter. Im Falle eines Datenschutzvorfalls oder eines Verstoßes kann dies sehr teuer werden.
✔ Kein Risiko für das Unternehmen
Durch die Umsetzung der DSGVO mithilfe eines externen Experten sind Sie auf der sicheren Seite und schützen sich vor hohen Bußgeldern.
✘ Kündigungsschutz
Interne Mitarbeiter unterliegen dem Kündigungsschutz (§38 BDSG).
✔ Variable Vertragslaufzeit
Der Vertrag mit einem externen Datenschutzbeauftragten kann jederzeit zur vereinbarten Frist gekündigt werden.
✘ Zusatzkosten
Das Erwerben von Qualifikationen für einen Datenschutzbeauftragten bringt Kosten für das Unternehmen mit sich (Schulungen kosten 3.000–8.000€).
✔ Keine Ausbildungskosten
Der DSB trägt alle Kosten für seine Fort- und Weiterbildungen.
✔ IT-Sicherheit inklusive
Manche Datenschutzberater verfügen außerdem über die Qualifikation zum IT-Sicherheitsbeauftragten und können diesen Bereich gleichzeitig abdecken.
Welche Qualifikation braucht ein Datenschutzbeauftragter?
Die DSGVO schreibt keinen bestimmten Abschluss vor. Nach Art. 37 Abs. 5 DSGVO wird der Datenschutzbeauftragte aber auf Grundlage seiner beruflichen Qualifikation benannt – insbesondere seines Fachwissens im Datenschutzrecht und in der Datenschutzpraxis. Dazu gehören:
fundierte Kenntnisse von DSGVO, BDSG und branchenspezifischen Vorschriften
technisches Verständnis für IT-Systeme, Verschlüsselung und Zugriffskonzepte
Kenntnis der Abläufe und Risiken in der jeweiligen Branche
Unabhängigkeit: keine Interessenkonflikte mit anderen Aufgaben (Art. 38 Abs. 6 DSGVO)
Zertifikate wie die Fachkunde-Prüfung beim TÜV belegen dieses Wissen. Ebenso wichtig ist Praxis: Wer viele Unternehmen betreut, erkennt typische Fehler schneller und weiß, welche Lösungen sich bei Behörden bewährt haben. Unsere Datenschutzbeauftragten sind TÜV-zertifiziert und bilden sich laufend fort – etwa zu neuen Urteilen, Leitlinien der Aufsichtsbehörden und Anforderungen aus der KI-Verordnung.
Woran Sie einen qualifizierten externen DSB erkennen
Bei der Auswahl eines Dienstleisters lohnt ein genauer Blick. Ein qualifizierter externer Datenschutzbeauftragter kann seine Fachkunde durch Zertifikate und Fortbildungsnachweise belegen und bringt Erfahrung aus Ihrer Branche mit. Er ist verlässlich erreichbar, hat eine geregelte Vertretung und beschreibt im Vertrag klar, welche Leistungen die Pauschale abdeckt. Ebenso wichtig: Er übt keine weiteren Funktionen in Ihrem Unternehmen aus, die zu Interessenkonflikten führen könnten, etwa als IT-Dienstleister, der seine eigenen Systeme kontrollieren müsste.
Aufsichtsbehörde: LfD Niedersachsen – und wann Hamburg zuständig ist
Für Unternehmen mit Sitz in Lüneburg ist der Landesbeauftragte für den Datenschutz Niedersachsen (LfD) in Hannover zuständig. Er kontrolliert die Einhaltung der DSGVO, bearbeitet Beschwerden, nimmt Meldungen zu Datenpannen entgegen und kann Bußgelder verhängen. Für öffentliche Stellen wie Stadtverwaltung und kommunale Betriebe gilt ergänzend das Niedersächsische Datenschutzgesetz (NDSG), private Unternehmen richten sich nach DSGVO und BDSG. Bei Unternehmen mit Standorten in mehreren Bundesländern lohnt sich ein zweiter Blick auf die Zuständigkeit.
Gegenüber der Behörde übernehmen wir die Mitteilung der DSB-Kontaktdaten (Art. 37 Abs. 7 DSGVO) und die Kommunikation bei Anfragen. Wer trotz Pflicht keinen Datenschutzbeauftragten benennt, riskiert ein Bußgeld von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes (Art. 83 Abs. 4 DSGVO).
Standorte in Hamburg und Lüneburg
Bei mehreren Niederlassungen in Deutschland entscheidet der Ort der Hauptniederlassung (§ 40 Abs. 2 BDSG i. V. m. Art. 4 Nr. 16 DSGVO). Sitzt die Zentrale in Lüneburg, prüft der LfD Niedersachsen. Liegt sie in Hamburg, ist der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit zuständig – auch für die Lüneburger Filiale. Wir klären die Zuständigkeit zu Beginn des Mandats und richten Meldungen von Anfang an richtig aus.
Datenpannen richtig einordnen
Hackerangriff, verlorener Laptop oder falsch versendete E-Mail: Eine Datenschutzverletzung muss zunächst bewertet werden. Führt sie voraussichtlich zu einem Risiko für die Rechte und Freiheiten natürlicher Personen, muss der Verantwortliche die zuständige Aufsichtsbehörde unverzüglich informieren. Die Meldung soll möglichst innerhalb von 72 Stunden nach Kenntnisnahme erfolgen. Nicht jede Datenschutzverletzung ist meldepflichtig. Bei einem voraussichtlich hohen Risiko kann zusätzlich eine Information der betroffenen Personen nach Art. 34 DSGVO erforderlich sein.
Als externer Datenschutzbeauftragter unterstützen wir Sie bei der Bewertung des Vorfalls. Wir helfen bei der Vorbereitung einer Meldung und dokumentieren den Datenschutzvorfall und die getroffenen Maßnahmen. Die Entscheidung über die Meldung und die gesetzliche Verantwortung bleiben bei Ihrem Unternehmen. Unsere Software unterstützt Sie dabei, Fristen und offene Aufgaben im Blick zu behalten.
Checkliste - Den passenden DSB finden
So treffen Sie die richtige Wahl: mit klaren Auswahlkriterien und den wichtigsten Fragen für das Gespräch mit Ihrem zukünftigen Datenschutzbeauftragten.
Jede Branche bringt eigene Daten, eigene Risiken und eigene Spezialgesetze mit. Ein Pflegedienst braucht andere Lösungen als ein Zulieferer mit Konzernmutter in den USA. Diese Schwerpunkte begegnen uns in Lüneburg besonders oft:
Gesundheit und Pflege: Kliniken, Praxen und Pflegedienste verarbeiten Gesundheitsdaten nach Art. 9 DSGVO und unterliegen der Schweigepflicht nach § 203 StGB. Typische Themen sind Patientenportale, digitale Terminbuchung, Zugriffskonzepte für Akten und Auftragsverarbeitungsverträge mit Anbietern von Praxis- und Pflegesoftware.
Lebensmittel und Industrie: Hersteller wie das DE-VAU-GE Gesundkostwerk oder Technologieunternehmen wie Nordson und Panasonic stehen für eine international vernetzte Industrie. Im Fokus stehen Zeiterfassung, Videoüberwachung in Produktion und Lager sowie Datentransfers an Konzerngesellschaften in den USA oder Asien, die eine Grundlage nach Art. 44 ff. DSGVO brauchen.
Handel, Tourismus und Gastronomie: Vom Hotel in der Altstadt bis zum Online-Shop – in Lüneburg sitzt etwa die Modemarke Roy Robson – geht es um Buchungsdaten, Kartenzahlungen, Gäste-WLAN, Cookie-Banner und Newsletter mit Double-Opt-in.
Medien und Kreativwirtschaft: Mit der Landeszeitung und den Dreharbeiten zur Telenovela „Rote Rosen“ ist Lüneburg auch Medienstandort. Hier gilt es, das Medienprivileg nach Art. 85 DSGVO von Abo-Verwaltung, Reichweitenmessung, Casting- und Komparsendaten sauber zu trennen.
Handwerk und Mittelstand im Landkreis: In Adendorf, Bardowick oder Reppenstedt prägen kleine und mittlere Betriebe das Bild – vom Handwerk über Steuer- und Ingenieurbüros bis zum Großhandel. Sie nutzen Branchensoftware, Cloud-Dienste und Messenger, haben aber selten eigene Datenschutzexpertise. Hier geht es vor allem um saubere Auftragsverarbeitungsverträge, Löschfristen für Kunden- und Personaldaten und klare Regeln für mobile Geräte.
Laufende Betreuung mit den Aufgaben nach Art. 39 DSGVO: Beratung, Kontrolle, Schulung, Verarbeitungsverzeichnis, TOM, Auftragsverarbeitungsverträge und Betroffenenanfragen
Vorhandene Dokumente eines bisherigen Datenschutzbeauftragten übernehmen wir, prüfen sie auf Aktualität und führen sie in unserer Software weiter. So geht beim Wechsel kein Wissen verloren, und die laufende Betreuung setzt nahtlos an. Einmal im Jahr ziehen wir gemeinsam Bilanz: Was ist erledigt, was hat sich geändert, welche Maßnahmen stehen als Nächstes an?
Was Lüneburger Unternehmen bei Cortina Consult bekommen
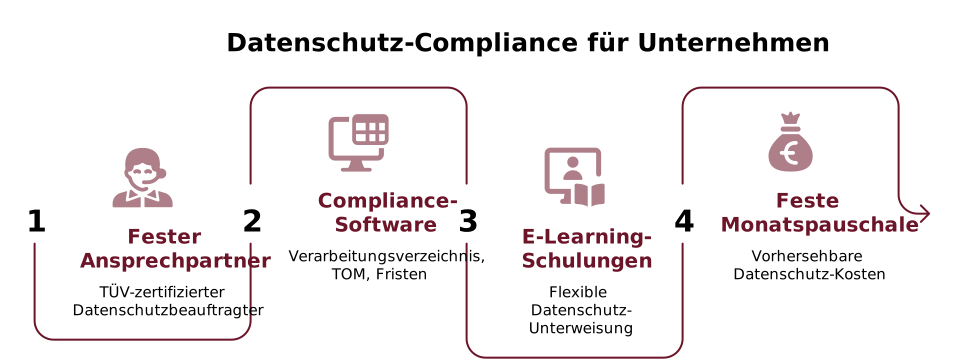
Ein Ansprechpartner, der Ihr Unternehmen kennt. Sie arbeiten mit einem festen, TÜV-zertifizierten Datenschutzbeauftragten, nicht mit einer wechselnden Hotline. Bei Urlaub oder Krankheit übernimmt das Team.
Software statt Aktenordner. Verarbeitungsverzeichnis, TOM, Datenpannen und Betroffenenanfragen liegen in unserer Compliance-Software. Fristen und offene Aufgaben sind für Sie und uns jederzeit sichtbar – bei einer Prüfung liegt die Dokumentation sofort vor.
Schulungen ohne Termindruck. Beschäftigte absolvieren die Datenschutz-Unterweisung per E-Learning, wann es in den Schichtplan oder den Praxisalltag passt. Die Teilnahme wird automatisch dokumentiert.
Ein Preis, der feststeht. Die Monatspauschale deckt das laufende Mandat ab. Sie wissen vorab, was Datenschutz kostet.
Mehr als Datenschutz. Informationssicherheit nach ISO 27001 und NIS-2, Hinweisgeberschutz und KI-Compliance decken wir aus einer Hand ab – in derselben Software und mit denselben Ansprechpartnern.
Hinter diesen Leistungen stehen mehr als zehn Jahre Erfahrung, über 400 betreute Kunden und mehr als 500 abgeschlossene Projekte. Unsere Berater sind von TÜV Rheinland und TÜV Nord zertifiziert, das Audit-Know-how ist IRCA-zertifiziert.
Häufige Fragen zum Datenschutzbeauftragten in Lüneburg
In Erstgesprächen mit Unternehmen, Praxen und Vereinen aus Lüneburg und dem Umland tauchen immer wieder dieselben Fragen auf – zur Benennungspflicht, zu besonderen Branchen wie Gesundheit und Vereinswesen und zum Ablauf im Alltag. Die wichtigsten Antworten haben wir hier zusammengestellt. Alles Weitere, etwa zu Ihrer Branche, zu Ihren Standorten oder zu besonderen Verarbeitungen, klären wir gern im unverbindlichen Erstgespräch per Video oder Telefon.
Ab wie vielen Beschäftigten braucht ein Lüneburger Unternehmen einen Datenschutzbeauftragten?
In der Regel ab 20 Personen, die ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind (§ 38 Abs. 1 BDSG). Gezählt werden Köpfe, nicht Vollzeitstellen – Teilzeitkräfte und Auszubildende zählen mit, wenn sie regelmäßig mit personenbezogenen Daten arbeiten. Unabhängig von der Zahl besteht die Pflicht bei Verarbeitungen mit Datenschutz-Folgenabschätzung, bei geschäftsmäßiger Datenübermittlung oder wenn sensible Daten wie Gesundheitsdaten zur Kerntätigkeit gehören (Art. 37 DSGVO). Im Zweifel prüfen wir die Situation im Erstgespräch.
Braucht auch ein Verein in Lüneburg einen Datenschutzbeauftragten?
Für Vereine gelten dieselben Regeln wie für Unternehmen. Entscheidend ist, wie viele Personen ständig mit personenbezogenen Daten arbeiten – Ehrenamtliche zählen dabei mit. Die meisten Sport- und Kulturvereine bleiben unter der Schwelle von 20 Personen. Wer jedoch Gesundheitsdaten verarbeitet, etwa im Reha-Sport, oder viele Ehrenamtliche mit der Mitgliederverwaltung betraut, sollte die Pflicht genau prüfen lassen. Unabhängig davon brauchen auch kleine Vereine ein Verarbeitungsverzeichnis und eine Datenschutzerklärung.
Gelten für Arztpraxen in Lüneburg besondere Regeln?
Arztpraxen verarbeiten Gesundheitsdaten und unterliegen zusätzlich der Schweigepflicht nach § 203 StGB. Eine kleine Einzelpraxis braucht in der Regel keinen Datenschutzbeauftragten, solange weniger als 20 Personen ständig mit den Daten arbeiten. Größere Gemeinschaftspraxen und medizinische Versorgungszentren können dagegen schon wegen des Umfangs der Gesundheitsdaten zur Benennung verpflichtet sein. In jedem Fall gelten strenge Anforderungen an Zugriffsschutz, Verschlüsselung und Auftragsverarbeitung, etwa bei Praxissoftware und Labordienstleistern.
Kommt der Datenschutzbeauftragte auch persönlich nach Lüneburg?
Ja, wenn es sinnvoll ist. Die meisten Aufgaben erledigen wir digital: Audits, Abstimmungen und Schulungen laufen per Video, die Dokumentation in unserer Software. Das spart Anfahrtszeit und Kosten. Für Begehungen von Lager- und Produktionsflächen, die Prüfung von Kameraanlagen oder Präsenzschulungen kommen wir nach Absprache in die Hansestadt oder in den Landkreis. Den Termin stimmen wir so ab, dass er möglichst viele Themen auf einmal abdeckt.
Welche Unterlagen brauchen Sie für den Start?
Für den Start genügen wenige Informationen: eine Übersicht der Standorte, die ungefähre Zahl der Beschäftigten, die eingesetzten IT-Systeme und Software sowie vorhandene Datenschutzdokumente. Fehlen ein Verarbeitungsverzeichnis oder Auftragsverarbeitungsverträge, ist das kein Problem – genau dafür ist die Bestandsaufnahme da. Strukturierte Fragebögen in unserer Software helfen Ihrem Team, die Angaben Schritt für Schritt zu erfassen. Rückfragen klären wir direkt im System oder in einem kurzen Videotermin.
Können wir unseren bisherigen Datenschutzbeauftragten wechseln?
Ja. Ein externer Datenschutzbeauftragter lässt sich nach den Regeln des bestehenden Vertrags kündigen; den besonderen Kündigungsschutz interner Datenschutzbeauftragter gibt es hier nicht. Nach unserer Benennung teilen wir der Aufsichtsbehörde die neuen Kontaktdaten mit. Als externer Datenschutzbeauftragter in Lüneburg übernehmen wir vorhandene Dokumente, prüfen sie auf Aktualität und führen sie in unserer Software weiter. Lücken aus der bisherigen Betreuung zeigt das Einstiegsaudit auf.
Wir helfen Unternehmen dabei, die Anforderungen der DSGVO im Unternehmen umzusetzen – digital, so einfach wie möglich, zu fixen Konditionen. Als Beratungsdienstleister und externer Datenschutzbeauftragter sorgen wir für die Einhaltung der DSGVO-Vorgaben bei der Verarbeitung von personenbezogenen Daten in Ihrem Unternehmen.
Zwischen Hamburg und der Lüneburger Heide: TÜV-zertifizierte externe Datenschutzbeauftragte zum Festpreis für Unternehmen, Praxen und Einrichtungen – mit eigener Compliance-Software...
Sie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Hubspot Embedded Content. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von HubSpot. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Hubspot Meetings. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.